了解应急响应服务
安全事件发生后,先核对现象、影响与处置权限,结合业务重要性和证据易失性安排分析、隔离与恢复。保留时间线及关键过程记录,验证恢复后的业务和权限状态,并整理遗留问题与复盘整改输入。
服务概述
Service Overview
-
应用服务瘫痪问题
-
网络阻塞、DDoS攻击问题
-
服务器遭劫持问题
-
系统异常宕机问题
-
恶意入侵、黑客攻击问题
-
病毒爆发问题
-
内部安全事故
CMA / CNAS / CCRC
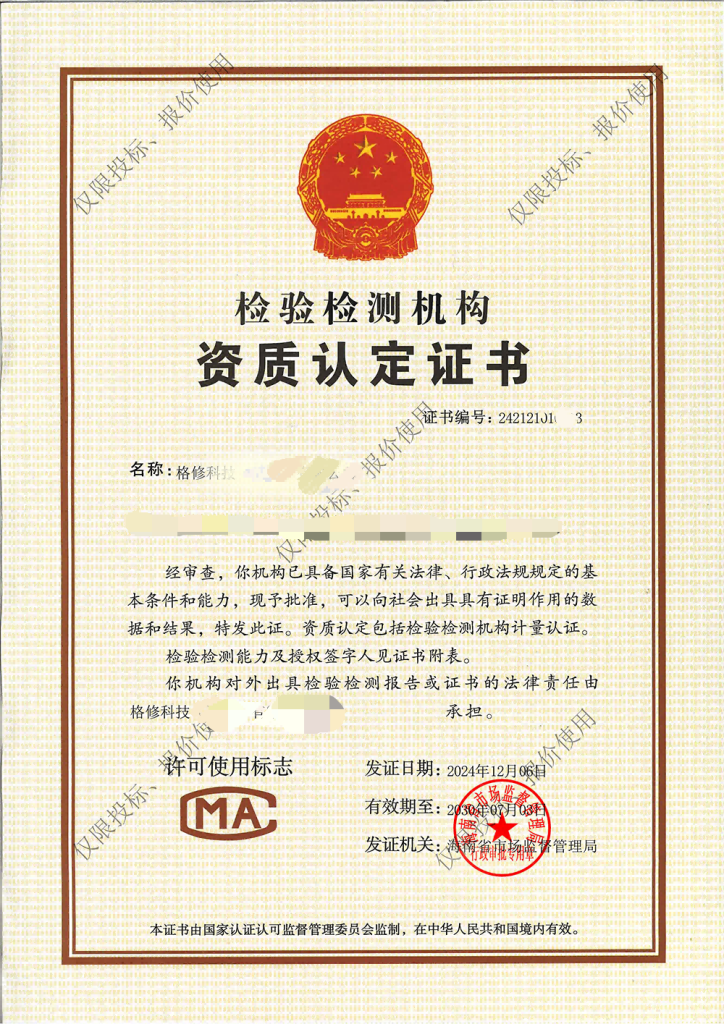
CMA
检验检测机构资质认定
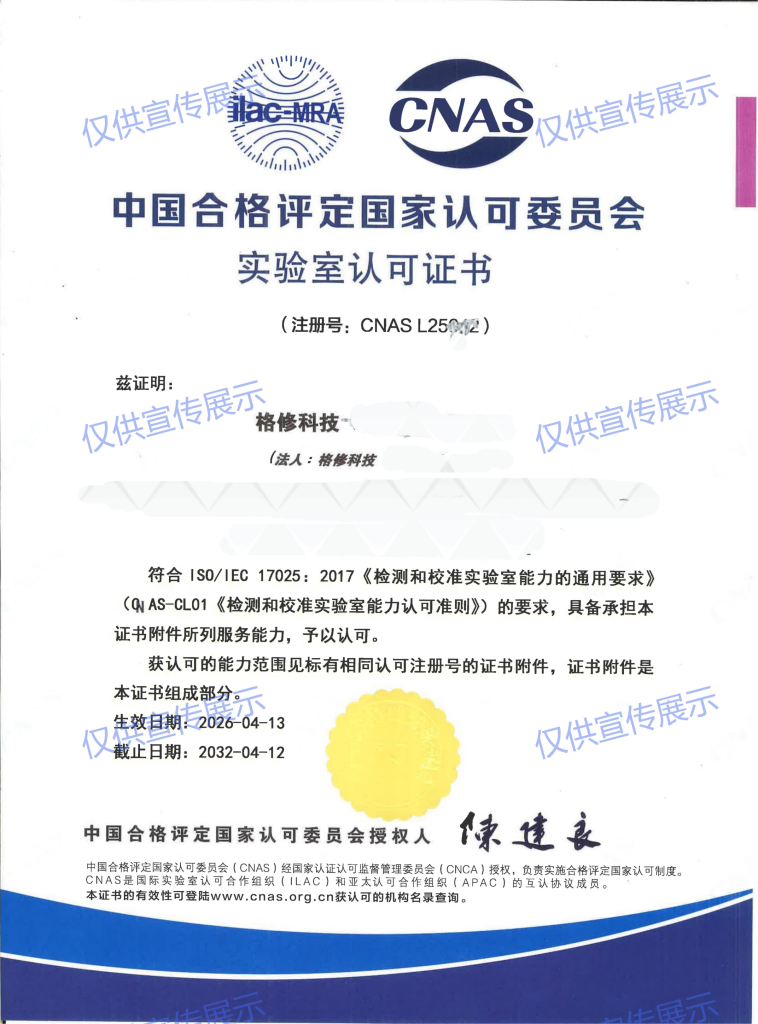
CNAS
实验室认可
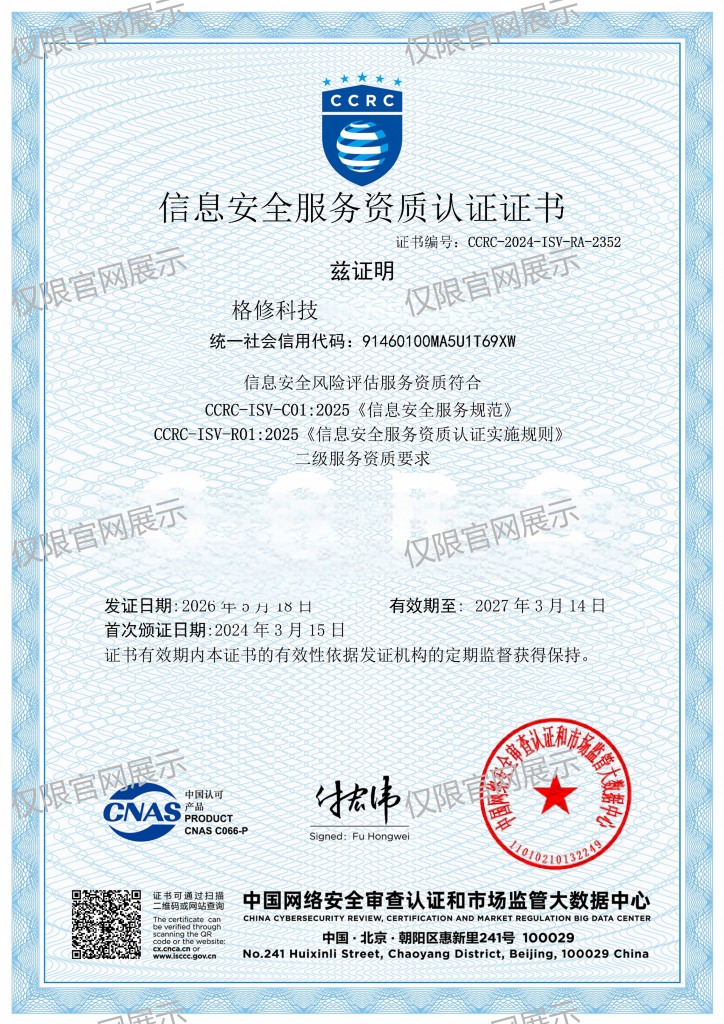
CCRC
信息安全风险评估服务资质
公司资质展示,适用范围按证书及项目核对。
我们会做什么
从需求与范围确认,到实施验证与资料交付,具体安排结合项目情况确认。
01
核实事件现象与权限
记录异常时间、受影响资产和已采取动作,联系业务及运维负责人,确认处置权限、响应方式与当前能够提供的支持。
02
安排证据保护与控制
结合持续损害、业务重要性和证据易失性安排必要控制,记录负责人及理由,避免未经判断重启、覆盖日志或恢复备份。
03
收集线索分析影响
收集必要日志、告警、变更与系统状态,建立事件时间线并逐步核对影响范围,区分已知事实和仍待验证的线索。
04
受控处置与恢复验证
根据现场分析与授权协助执行处置建议,在受控条件下验证关键业务、权限及监测状态,记录恢复依据和未解决事项。
05
整理记录与复盘建议
汇总分析、处理过程及相关资料,说明根因证据与遗留问题,形成责任和验证计划,按约定提交记录报告及汇报。
服务范围
格修科技应急响应服务主要面向客户提供已发生安全事件的事中、事后的取证、分析及提供解决方案等工作。
格修科技可以帮助客户完成下列类型安全事件的应急响应支持:
哪些情况需要应急响应服务
疑似入侵与异常告警
出现恶意入侵线索或服务器异常时,先保留现象和日志,再核对影响资产及持续损害,逐步区分告警与已确认事实。
业务中断恢复协助
系统宕机或服务异常影响业务时,由负责人结合现场风险决定控制和恢复安排,验证关键功能后记录恢复条件及遗留问题。
事件处置后复盘整改
业务恢复后仍需梳理事件原因、处置记录和未关闭风险时,以已有证据明确责任及复核计划,支持后续整改跟踪。
服务重点
先保护业务和证据:发现异常时先记录现象、时间、受影响资产和已采取动作,联系有决策权的业务与运维负责人。
分清已知事实与待查线索:收集必要的日志、告警、变更记录与系统状态,建立时间线并逐步确认影响范围。
恢复后仍需验证:在受控条件下验证关键业务、权限与监测,再记录恢复依据和未解决问题。
应急响应服务是由经验丰富的安全专家基于多年的安全攻防实战技术能力和管理经验,参照国家信息安全事件响应处理相关标准,在发生安全事件后提供专业的远程紧急响应处理服务,响应时间窗口以委托约定为准,帮助企业用户快速响应和处理信息安全事件并从中恢复业务。
紧急响应(Emergency Response)又称为应急响应,是指安全技术人员在遇到突发事件后所采取的措施和行动。而突发事件则是指影响一个系统正常工作的情况。这里的系统包括主机范畴内的问题,也包括网络范畴内的问题,例如黑客入侵、信息窃取、拒绝服务攻击、网络流量异常等。
应急响应的目标通常包括采取紧急措施和行动,恢复业务到正常服务状态;调查安全事件发生的原因,避免同类安全事件再次发生;在需要司法机关介入时,提供法律认可的数字证据等。
服务方式
service mode
格修科技应急响应服务包括单次服务和年度服务两种形式,服务地点可以选择客户现场和远程两种方式,客户可以根据需要选择适合自己的服务。
事件处理流程
格修科技应急响应服务事件处理流程主要分为三个阶段,包括事件初期、应急响应实施及输出报告与汇报:
-
事件初期
在实施应急响应工作前,客户经理或项目经理收到客户申请应急响应支持,由客户经理或项目经理协调内部技术支持人员和客户技术人员第一时间取得联系,了解事件发生情况。技术人员判断事件类型,是否需要启用应急响应服务。
-
应急响应实施
在判断事件类型可能为安全事件,启用应急响应后,技术人员通过现场或非现场等方式进行信息收集工作,详细了解掌握事件发生的始终、现状、可能的影响,对事件进行详细分析,提供事件处理建议,并协助客户解决事件。
-
输出报告与汇报
待事件处理结束后,技术人员整理事件分析、事件处理的过程记录和相关资料,撰写应急响应服务记录报告,提交给客户。对于大型、复杂的应急响应过程还需进行整体的事件处理汇报工作。
先保护业务和证据
发现异常时先记录现象、时间、受影响资产和已采取动作,联系有决策权的业务与运维负责人。隔离、停机、账号禁用或恢复备份可能影响业务并改变证据,应根据现场风险和授权安排,避免未经判断反复重启或覆盖日志。
分清已知事实与待查线索
收集必要的日志、告警、变更记录与系统状态,建立时间线并逐步确认影响范围。保留原始记录和获取方式,避免把一次工具告警直接视为已经发生的数据泄露。证据材料含敏感信息时,应限制访问、传递范围和留存。
恢复后仍需验证
在受控条件下验证关键业务、权限与监测,再记录恢复依据和未解决问题。复盘宜形成根因证据、整改责任及验证计划,不能只以服务恢复判断事件结束。具体响应方式、可用人员和时间安排须先确认,网站介绍不构成全天候即时到场承诺。
常见问题
先恢复业务还是先取证?
应结合持续损害、业务重要性与证据易失性做现场决策,记录负责人和理由。两者可分阶段协调推进,不能用固定顺序替代对实际事件的判断。