了解信息安全风险评估
围绕业务中断、数据失真与信息泄露等影响,梳理重要资产、威胁和现有保护措施。通过资料、访谈及必要技术验证形成有理由的风险排序,明确证据缺口、处置责任和复核条件,支持后续管理决策。
信息安全风险评估是什么?
信息安全风险评估是参照风险评估标准和管理规范,对信息系统的资产价值、潜在威胁、薄弱环节、已采取的防护措施等进行分析,判断安全事件发生的概率以及可能造成的损失,提出风险管理措施的过程。
信息安全风险评估可结合系统上线、变更或运行阶段开展,用于识别资产、威胁、脆弱性及现有控制措施,并为风险处置提供依据。
CMA / CNAS / CCRC
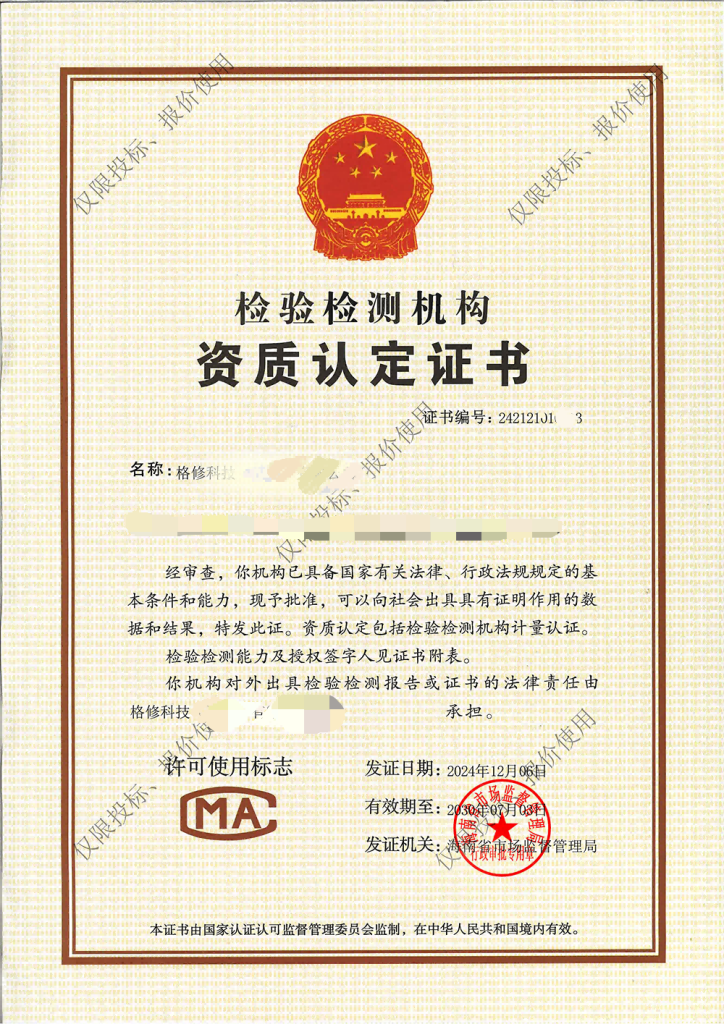
CMA
检验检测机构资质认定
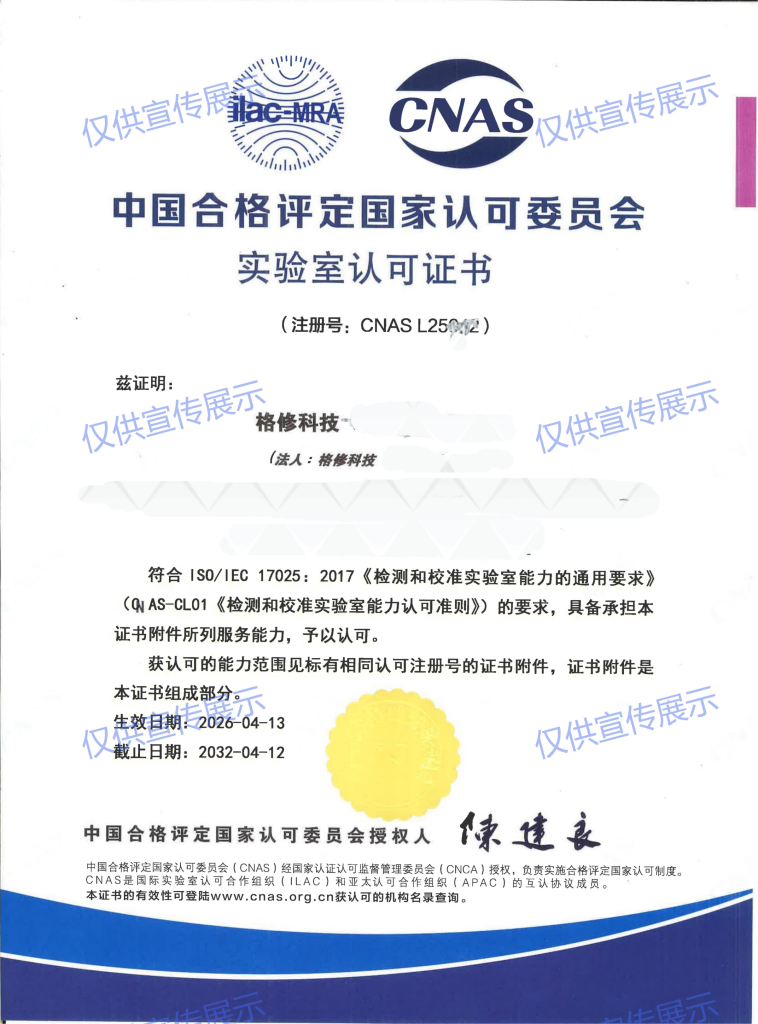
CNAS
实验室认可
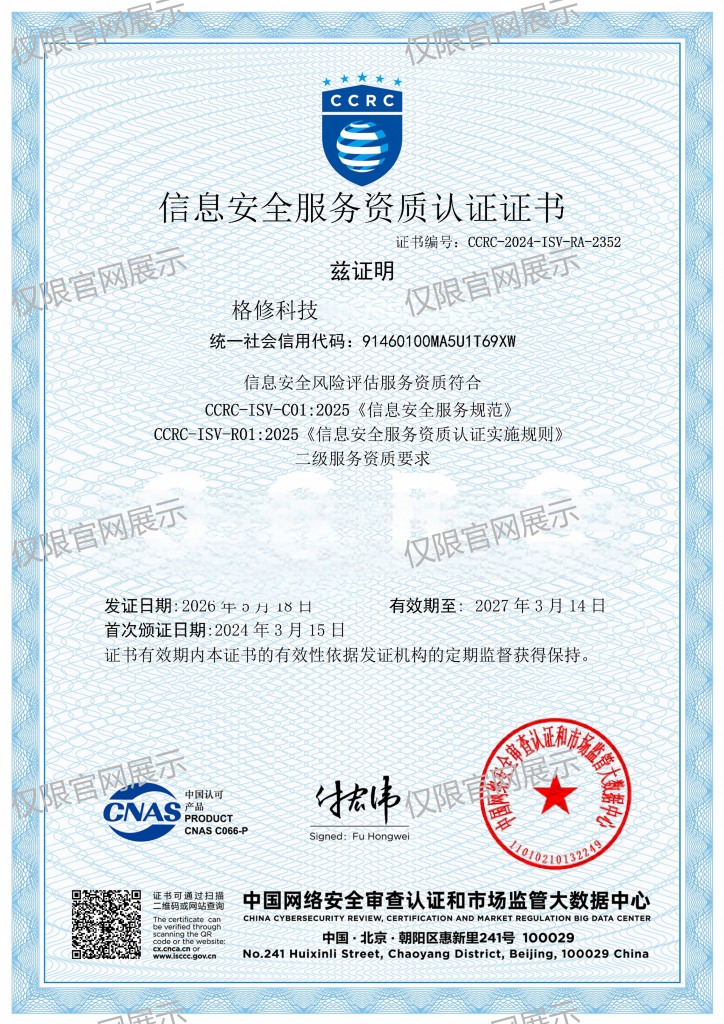
CCRC
信息安全风险评估服务资质
公司资质展示,适用范围按证书及项目核对。
我们会做什么
从需求与范围确认,到实施验证与资料交付,具体安排结合项目情况确认。
01
确认业务与评估目标
明确评估对象、用途和业务边界,识别中断、失真或泄露可能造成的重要影响,并约定适合项目目标的评估方法。
02
梳理资产与现有控制
收集业务流程、重要资产、外部依赖和历史异常,核对已有保护措施,将资产不全或责任不清的部分列为证据缺口。
03
收集证据分析风险
通过材料核查、访谈及必要技术验证分析威胁与脆弱性,区分已发生事件、已验证缺陷及需要进一步核实的假设。
04
排序风险提出对策
说明各项风险的影响对象、发生条件与优先级理由,结合现有措施提出处置建议,为整改和资源投入提供依据。
05
记录责任与复核计划
对接受、降低或转移的风险记录责任人与适用条件,形成风险清单及复核计划,说明环境变化后需要重查的假设。
哪些情况需要信息安全风险评估
重要业务风险梳理
需要了解核心业务受哪些安全问题影响时,以业务流程和重要资产为起点分析风险,避免只汇总扫描器给出的分数。
整改预算优先级安排
多个安全问题争取同一预算时,结合影响、发生条件和已有控制比较处置顺序,让技术发现与管理决策相互对应。
系统交付安全评估
第三方开发系统的合同要求安全评估时,先确认对象、范围与验收条件,再形成适合该用途的风险记录及处置建议。
哪些业务是需要做风险评估?
系统上线、APP安全评估、软件更新、老旧软件系统等都需要做信息安全风险评估。
什么场景需要进行风险评估?
在大型信息系统上线、功能升级或系统变更时,可结合项目合同、验收要求和适用管理规定确认是否需要第三方安全评估,以及报告的对象、范围和用途。
内部信息系统自测评需要
第三方开发的信息系统验收时
若项目合同或验收要求包含安全评估报告,应提前确认测试范围、交付物和验收条件。涉及敏感数据的系统还应明确授权、数据保护和测试限制;责任划分以合同与适用规定为准。
信息系统或软件作为产品推广时
当信息系统或软件作为产品推广时,安全评估报告可用于说明约定范围内的检测结果。报告是否满足采购、验收或其他用途,应由需求方结合具体要求确认。
服 务 优 势 · Service Advantages
服务重点
从重要业务识别风险:准备业务流程、重要资产、外部依赖、历史异常和已有保护措施。
让等级背后的理由可解释:通过材料核查、访谈与必要技术验证收集证据,区分已发生事件、已验证缺陷与假设情景。
让管理决策有据可查:可形成风险清单、处置建议和复核计划。
系统上线 APP安全评估 软件更新
全面提前发现系统安全风险,保障网络信息资产安全!
不做风险评估的后果!
如果应用系统存在SQL注入、跨站脚本或恶意文件上传等漏洞,上线后可能遭受攻击,影响业务连续性并造成数据或经济损失。上线前识别问题有助于提前安排整改;具体安全义务和责任应结合适用要求及实际情形判断。
做风险评估会给企业带来的好处!
The benefits of doing a risk assessment for your business!
更准确地认识风险
系统地评估资产各种风险事件发生的概率大小、概率分布,及发生后损失的严重程度,帮助区分主要风险和次要风险。
保证规划的合理和可行性
正确反映各风险对信息安全的不同影响,使规划的结果更合理可靠,使在此基础上制定的计划具有现实的可行性。
选择最佳风险对策组合
风险对策会付出一定代价,需将不同风险对策的适用性与不同风险的后果结合考虑,使不同风险选择适宜的风险对策,形成最佳风险对策组合。
服务流程
Service process
-
评估准备
1.项目成员、工具包、访谈表单、流程 2.制定风险评估方案 3.了解应用系统、主机、数据库、网络环境、安全设备、组织架构、管理制度等。
-
技术评估
1.漏扫评估:对主机、网络设备、数据库、中间件(账户安全、访问控制、网络安全等27项); 2.应用评估:安全功能、日常维护(身份认证、访问权限控制、传输安全等12项); 3.渗透测试:业务系统、APP程序、微信小程序(信息泄露、注入漏洞、逻辑漏洞等15项)。
-
管理评估
1.技术管理评估:物理环境、通信与操作管理、访问控制、系统开发与维护、业务连续性。 2.组织管理评估:安全策略、组织安全、资产分类与控制、人员安全、符合性。
-
评估报告
1.列出在风险评估工作中,发现的重要资产分布、脆弱性分布及综合威胁分布。 2.详细描述发现的安全风险现状及评估分析结果。 3.提出相关风险控制方案,为之后的加固整改提出合理化建议。
从重要业务识别风险
准备业务流程、重要资产、外部依赖、历史异常和已有保护措施。先说明哪些服务中断、数据失真或信息泄露会造成重要影响,再讨论威胁如何发生、现有控制是否有效。GB/T 20984-2022 提供信息安全风险评估方法参考,具体模型应与项目目标一致。
让等级背后的理由可解释
通过材料核查、访谈与必要技术验证收集证据,区分已发生事件、已验证缺陷与假设情景。风险记录应说明影响对象、发生条件、已有措施、证据缺口与优先级理由,不能仅把扫描器分数复制成企业风险结论。
让管理决策有据可查
可形成风险清单、处置建议和复核计划。对接受、降低或转移的风险记录责任人与条件;环境变化后重新检查原假设。风险评估是帮助决策的过程,不意味着交付一份报告后风险便已消失。
常见问题
没有完整资产清单,能先做评估吗?
可以先限定重要业务进行初步梳理,并把资产缺口记录下来。资产与依赖未知会降低结论完整性,不应把有限样本扩展成对全公司的确定判断。