了解Web应用防火墙
面向网站和 Web 业务,提供访问控制及常见应用风险防护能力。
什么是Web应用防火墙,解决哪些问题
面向网站和 Web 业务,提供访问控制及常见应用风险防护能力。
面向网站、H5、APP 和小程序相关 Web 业务,结合访问控制与防护规则识别常见 Web 攻击风险,支持混合云与多云防护场景。
Web 业务防护
IP 与 URL 访问控制
混合云场景适配
选型与范围先确认
配置、实施方式与交付周期按项目范围确认
产品介绍与防护边界
选型要点
适用业务:网站、H5、APP 及小程序相关 Web 业务。
访问控制:可按业务需要限制 IP 和 URL 访问权限。
虚拟补丁边界:缓解已识别漏洞的利用风险,不能替代应用代码或组件修复。
WEB应用防火墙,专业保障您的Web应用和数据安全
满足等保安全审计的合规要求
产 品 功 能
CMA / CNAS / CCRC
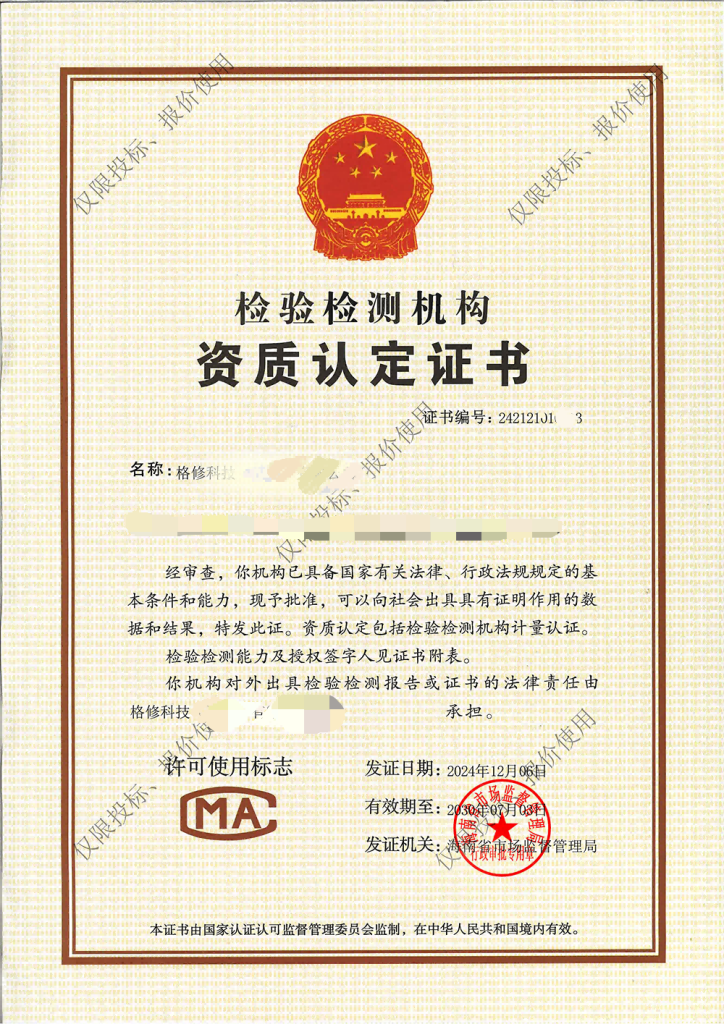
CMA
检验检测机构资质认定
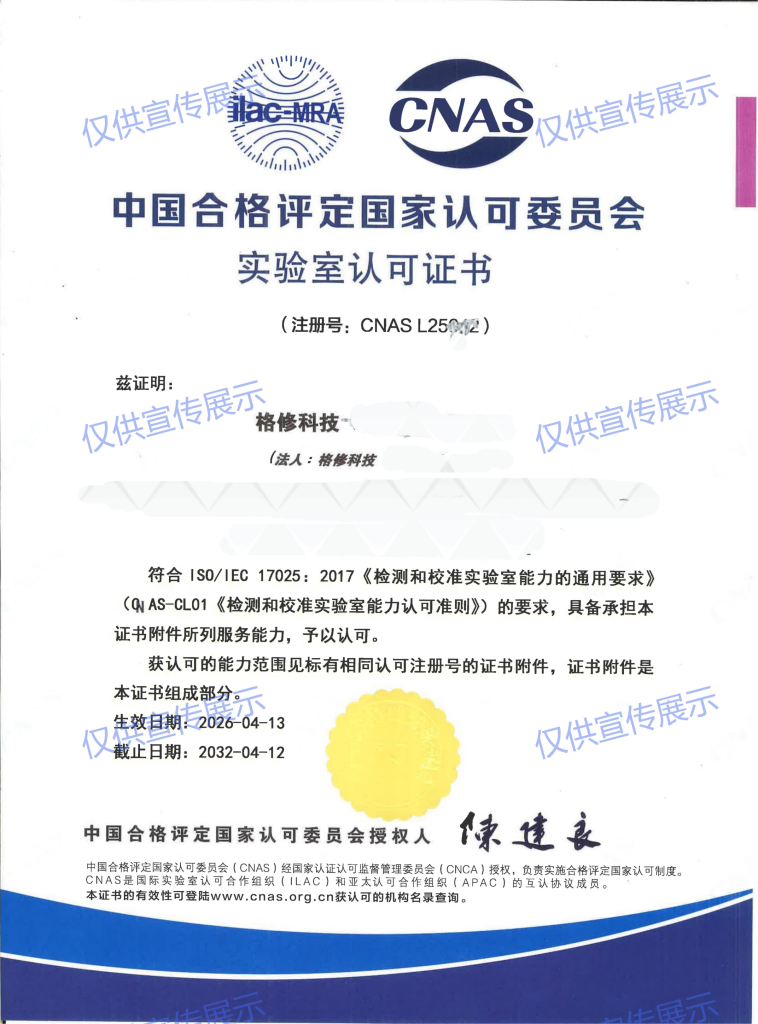
CNAS
实验室认可
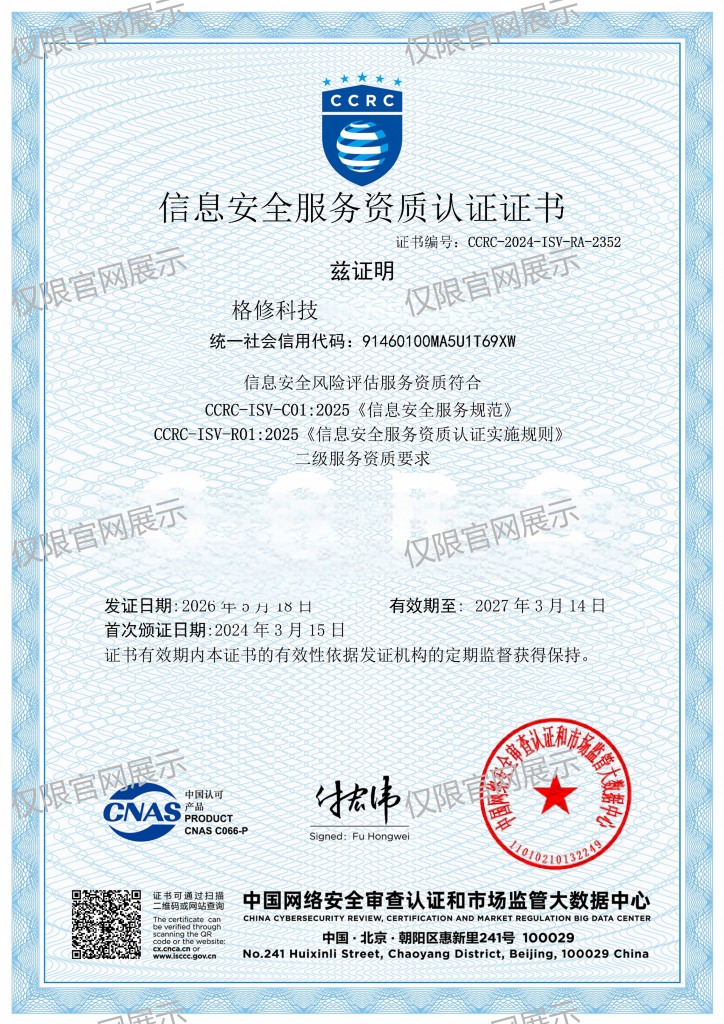
CCRC
信息安全风险评估服务资质
公司资质展示,适用范围按证书及项目核对。
我们会做什么
从需求与范围确认,到实施验证与资料交付,具体安排结合项目情况确认。
01
梳理 Web 业务范围
列出网站、H5、APP 和小程序相关 Web 业务,明确需保护的应用及业务访问范围。
02
确认环境与流量路径
提供公有云、专有云、线下 IDC 或机房等部署环境,确认业务流量路径和统一管控需求。
03
核对风险与防护边界
围绕 SQL 注入、XSS、WebShell、CC 及 API 等风险核对规则与版本;明确虚拟补丁不能替代应用代码或组件修复。
04
沟通部署与验证安排
如需实施,先确认接入和规则配置范围,结合实际业务验证规则适用性与业务访问情况,实施安排另行确认。
05
确认运维与交付范围
对齐访问权限、日志留存、告警处理和后续规则管理要求;配套测试、交付资料与服务范围需单独确认。
我们会做什么
围绕下列产品能力,结合业务对象、现有环境与管理要求核对配置和实施范围。具体服务内容在项目沟通时确认。
产品能力与安全问题
一站式解决Web应用核心安全痛点
Web保护
智能语义分析引擎和多种安全防护策略,精准防护SQL注入、跨站脚本、网页木马、信息泄露、WebShell上传、第三方组件漏洞 、CSRF跨站请求伪造等web攻击
CC防护
专业CC防护算法,减少误判精准防护,有效防护CCddos攻击、CC慢速攻击、恶意爬虫 、肉机等应用层攻击
防扫描
采用专业扫描识别算法和精准扫描器识别特征,有效识别各类扫描器或黑客持续性攻击, 避免被扫描器持续猜测攻击或黑客持续渗透攻击
访问控制
根据业务需要限制一些访问权限、IP访问控制权限、URL访问控制权限
NDAY漏洞快速防护
支持下发虚拟补丁防护规则,缓解已识别漏洞的利用风险;规则适用性需要验证,不能替代应用代码或组件修复。
保护API安全
主动发现存在老旧、缺乏鉴权、数据过度暴露、敏感信息泄露等风险的API接口
防敏感信息泄露
检测并防护身份证、银行卡、手机号、敏感词等敏感信息泄露
防页面篡改
通过锁定重点页面的内容,保证即使页面被篡改,也能通过返回缓存的方式保证用户看到的页面内容不变
满足等保合规
满足各行业等保合规需求
选型沟通与部署实施流程
以下为选型沟通与部署实施的建议步骤。具体配置、实施安排、验证方式、交付资料及服务范围需结合实际环境另行确认。
1
梳理 Web 业务范围
列出网站、H5、APP 和小程序相关 Web 业务,明确需保护的应用及业务访问范围。
2
确认环境与流量路径
提供公有云、专有云、线下 IDC 或机房等部署环境,确认业务流量路径和统一管控需求。
3
核对风险与防护边界
围绕 SQL 注入、XSS、WebShell、CC 及 API 等风险核对规则与版本;明确虚拟补丁不能替代应用代码或组件修复。
4
沟通部署与验证安排
如需实施,先确认接入和规则配置范围,结合实际业务验证规则适用性与业务访问情况,实施安排另行确认。
5
确认运维与交付范围
对齐访问权限、日志留存、告警处理和后续规则管理要求;配套测试、交付资料与服务范围需单独确认。
哪些情况需要Web应用防火墙
网站与Web业务防护
网站、H5、APP及小程序相关Web业务需要防护时,结合实际流量路径,核对规则与业务访问的适配情况。
混合云与多云管理
业务分布在公有云、专有云或线下机房时,结合环境和运维要求,确认部署与统一管控方案。
已知漏洞风险缓解
应用存在已识别漏洞时,可核对虚拟补丁规则与适用范围,并同步推进代码或组件修复及验证。
哪些情况需要Web应用防火墙
适用业务与部署场景
应 用 场 景
旧官网 Web 应用基础安全防护部署示意图
Web应用基础安全防护场景
适用于网站、H5、APP及小程序相关Web业务的安全防护,可结合规则识别SQL注入、XSS、WebShell上传、目录遍历和CC攻击等风险。虚拟补丁用于缓解已识别漏洞的利用风险,不能替代应用代码或组件修复;具体防护范围应结合规则、流量路径和业务场景验证。
旧官网混合云与多云 WAF 部署示意图
混合云/多云防护场景
通过将云WAF防护集群部署客户的本地环境,支持公有云、专有云、线下IDC、机房等多种环境下Web业务防护,且支持云上、云外统一管控和运维。 适用场景 1、对时延敏感、高可靠性要求高,需要跨多网络环境多活容灾的业务的统一防护。 2、云上或者云下,私网Web业务防护。
我们的选型与实施支持优势
从业务对象、现有环境到能力边界,结合现有产品和专业资料开展选型沟通。具体支持内容与实施责任以项目范围确认为准。
围绕实际业务沟通
从 Web 业务类型、环境和流量路径核对选型条件,便于对应单一环境、混合云或多云的防护需求。
先讲清防护与修复边界
沟通时区分 WAF 规则防护与应用修复,虚拟补丁的适用性需要验证,应用代码和组件仍需修复。
产品与服务资料可对照
现有 Web 防护介绍、资质资料及安全服务报告封面可供参考;是否开展配套测试、出具何种资料按项目范围确认。
产品特点
产品优势
专业技术
结合部署方案和防护配置,开启网站安全防护
及时防御
结合漏洞信息和规则更新开展Web应用防护,生效时间以实际验证为准。
满足等保合规需求、PCI-DSS等要求,助力企业安全合规建设
威胁情报
结合持续更新的威胁情报,辅助识别和响应Web攻击风险。
全面防护
漏洞、web攻击、机器流量、数据及账户安全等一站式防护,且满足安全运维需求
安全稳定
结合多线路节点和容灾配置,提升响应能力及服务可用性,具体效果应在实际环境中验证。
Application scenarios
报告样例与产品资料展示
以下封面来自网站现有安全测评服务资料,仅供了解报告形式,不是本产品的专属报告或默认交付物。是否开展配套安全测试、报告适用对象及是否纳入项目,均以范围确认为准。

Web应用防火墙产品资料
结合现有产品介绍配图、Web 应用与混合云防护场景说明,了解 WAF 的用途与选型方向;具体接入方式与防护配置需结合实际业务确认。
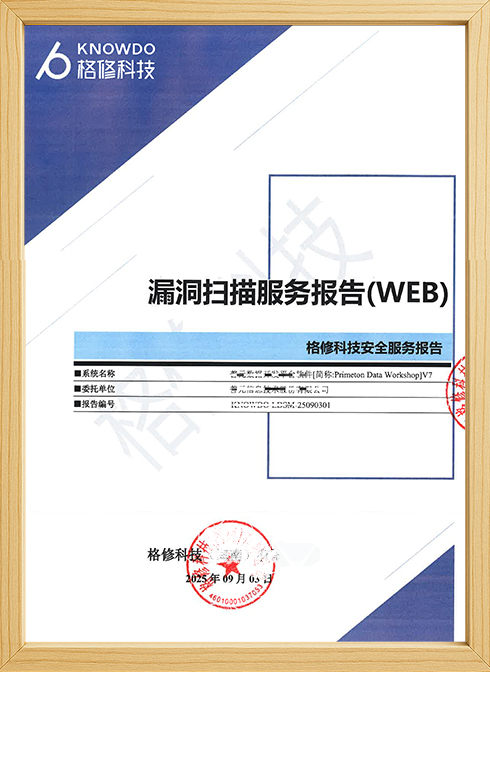
漏洞扫描服务报告
安全测评服务资料参考
渗透测试服务报告
安全测评服务资料参考
网站现有荣誉资质与专业资料可供查阅,具体资质适用范围应按项目核对;不代表所有产品均获得相同认证。
选型常见问题
常见问题
WAF 虚拟补丁能替代应用漏洞修复吗?
不能。虚拟补丁用于缓解已识别漏洞的利用风险;规则适用性需要验证,仍需修复应用代码或组件。
WAF 可保护哪些 Web 业务?
可用于网站、H5、APP 和小程序相关 Web 业务,具体防护范围应结合规则、流量路径和业务场景验证。