网络安全检测服务
第三方网络安全检测与风险处置服务
具备 CCRC 安全服务相关资质,提供渗透测试、漏洞扫描、代码审计、安全应急响应、等保咨询服务,帮助企业排查系统安全隐患,满足等保合规、上线安全检查、风险处置需求。

网络安全服务项目:漏洞扫描服务,域名、IP、应用路径;渗透测试服务,应用、接口、账号角色;源代码审计服务,代码版本、模块边界、关键数据流。
实施范围:委托前确认。服务选择:系统范围、项目阶段。
核心安全检测服务
正式开展安全检测前,梳理全部被测资产,明确业务场景与合规目标,制定专项检测方案,在不干扰业务运行前提下完成风险排查。
我们的服务优势
安全资质与实战团队
具备 CCRC 安全服务相关资质,安全工程师拥有真实攻防实战经验,熟悉国内网络安全相关法规与等保标准。
严格授权作业
所有安全检测严格在客户授权范围之内开展,规避检测操作对业务系统造成影响,保障业务连续性。
漏洞可落地整改建议
不只输出漏洞风险,同时给到详细修复方案,方便开发、运维人员直接落地整改。
全周期配套支持
检测‑报告输出‑整改答疑‑复测验证完整闭环,漏洞修复完成后支持复测核验整改效果。
渗透测试服务流程
1
需求沟通与资产确认
沟通业务场景,梳理被测资产清单,确认安全服务类型、合规目标,评估工作量。
2
定制专项安全实施方案
明确检测边界、时间窗口,制定检测方案,规避影响线上业务运行。
3
安全检测实施
工程师开展渗透、扫描、代码审计等安全检测,记录全部安全风险点。
4
漏洞同步与整改指导
同步全部安全风险,提供漏洞修复方案,解答开发运维的整改疑问。
5
报告交付与售后答疑
交付正式安全服务报告,提供后续安全咨询答疑。
荣誉资质与专业能力
等级资质 · 团队荣誉 · 专家聘任
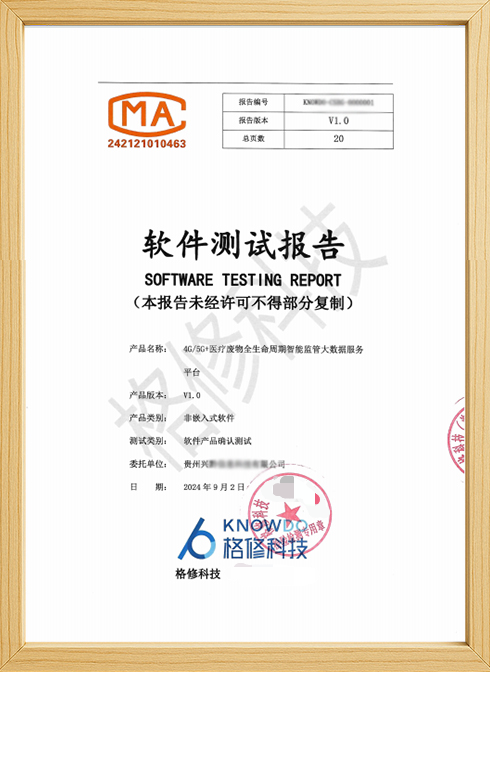
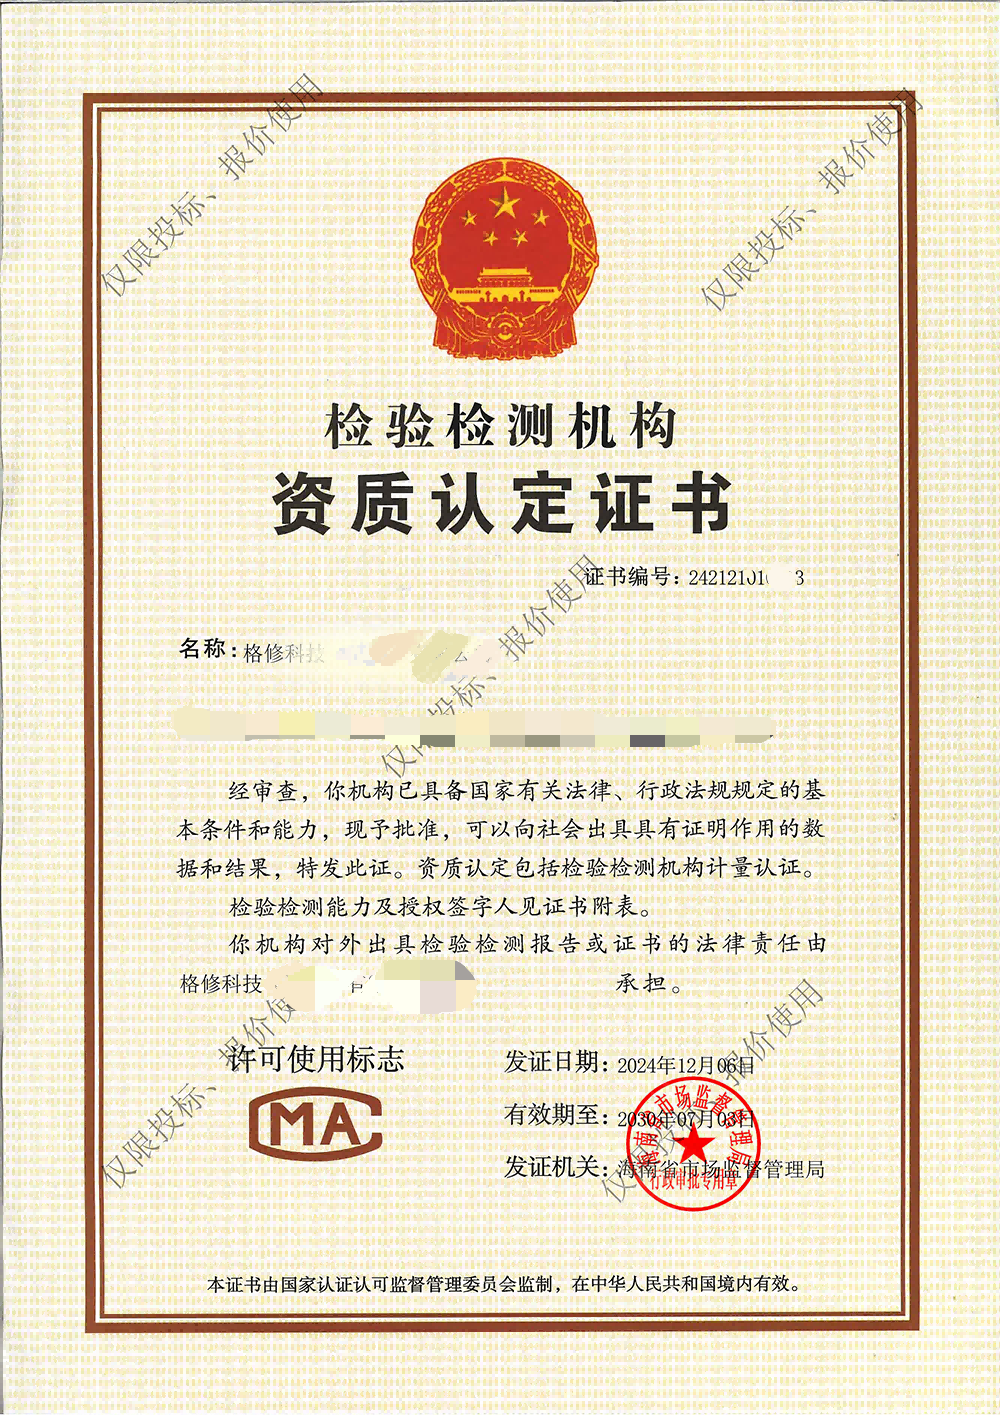
CMA 中国计量认证
具备向社会出具公证数据的法定资质,报告具法律效力、全国通用。
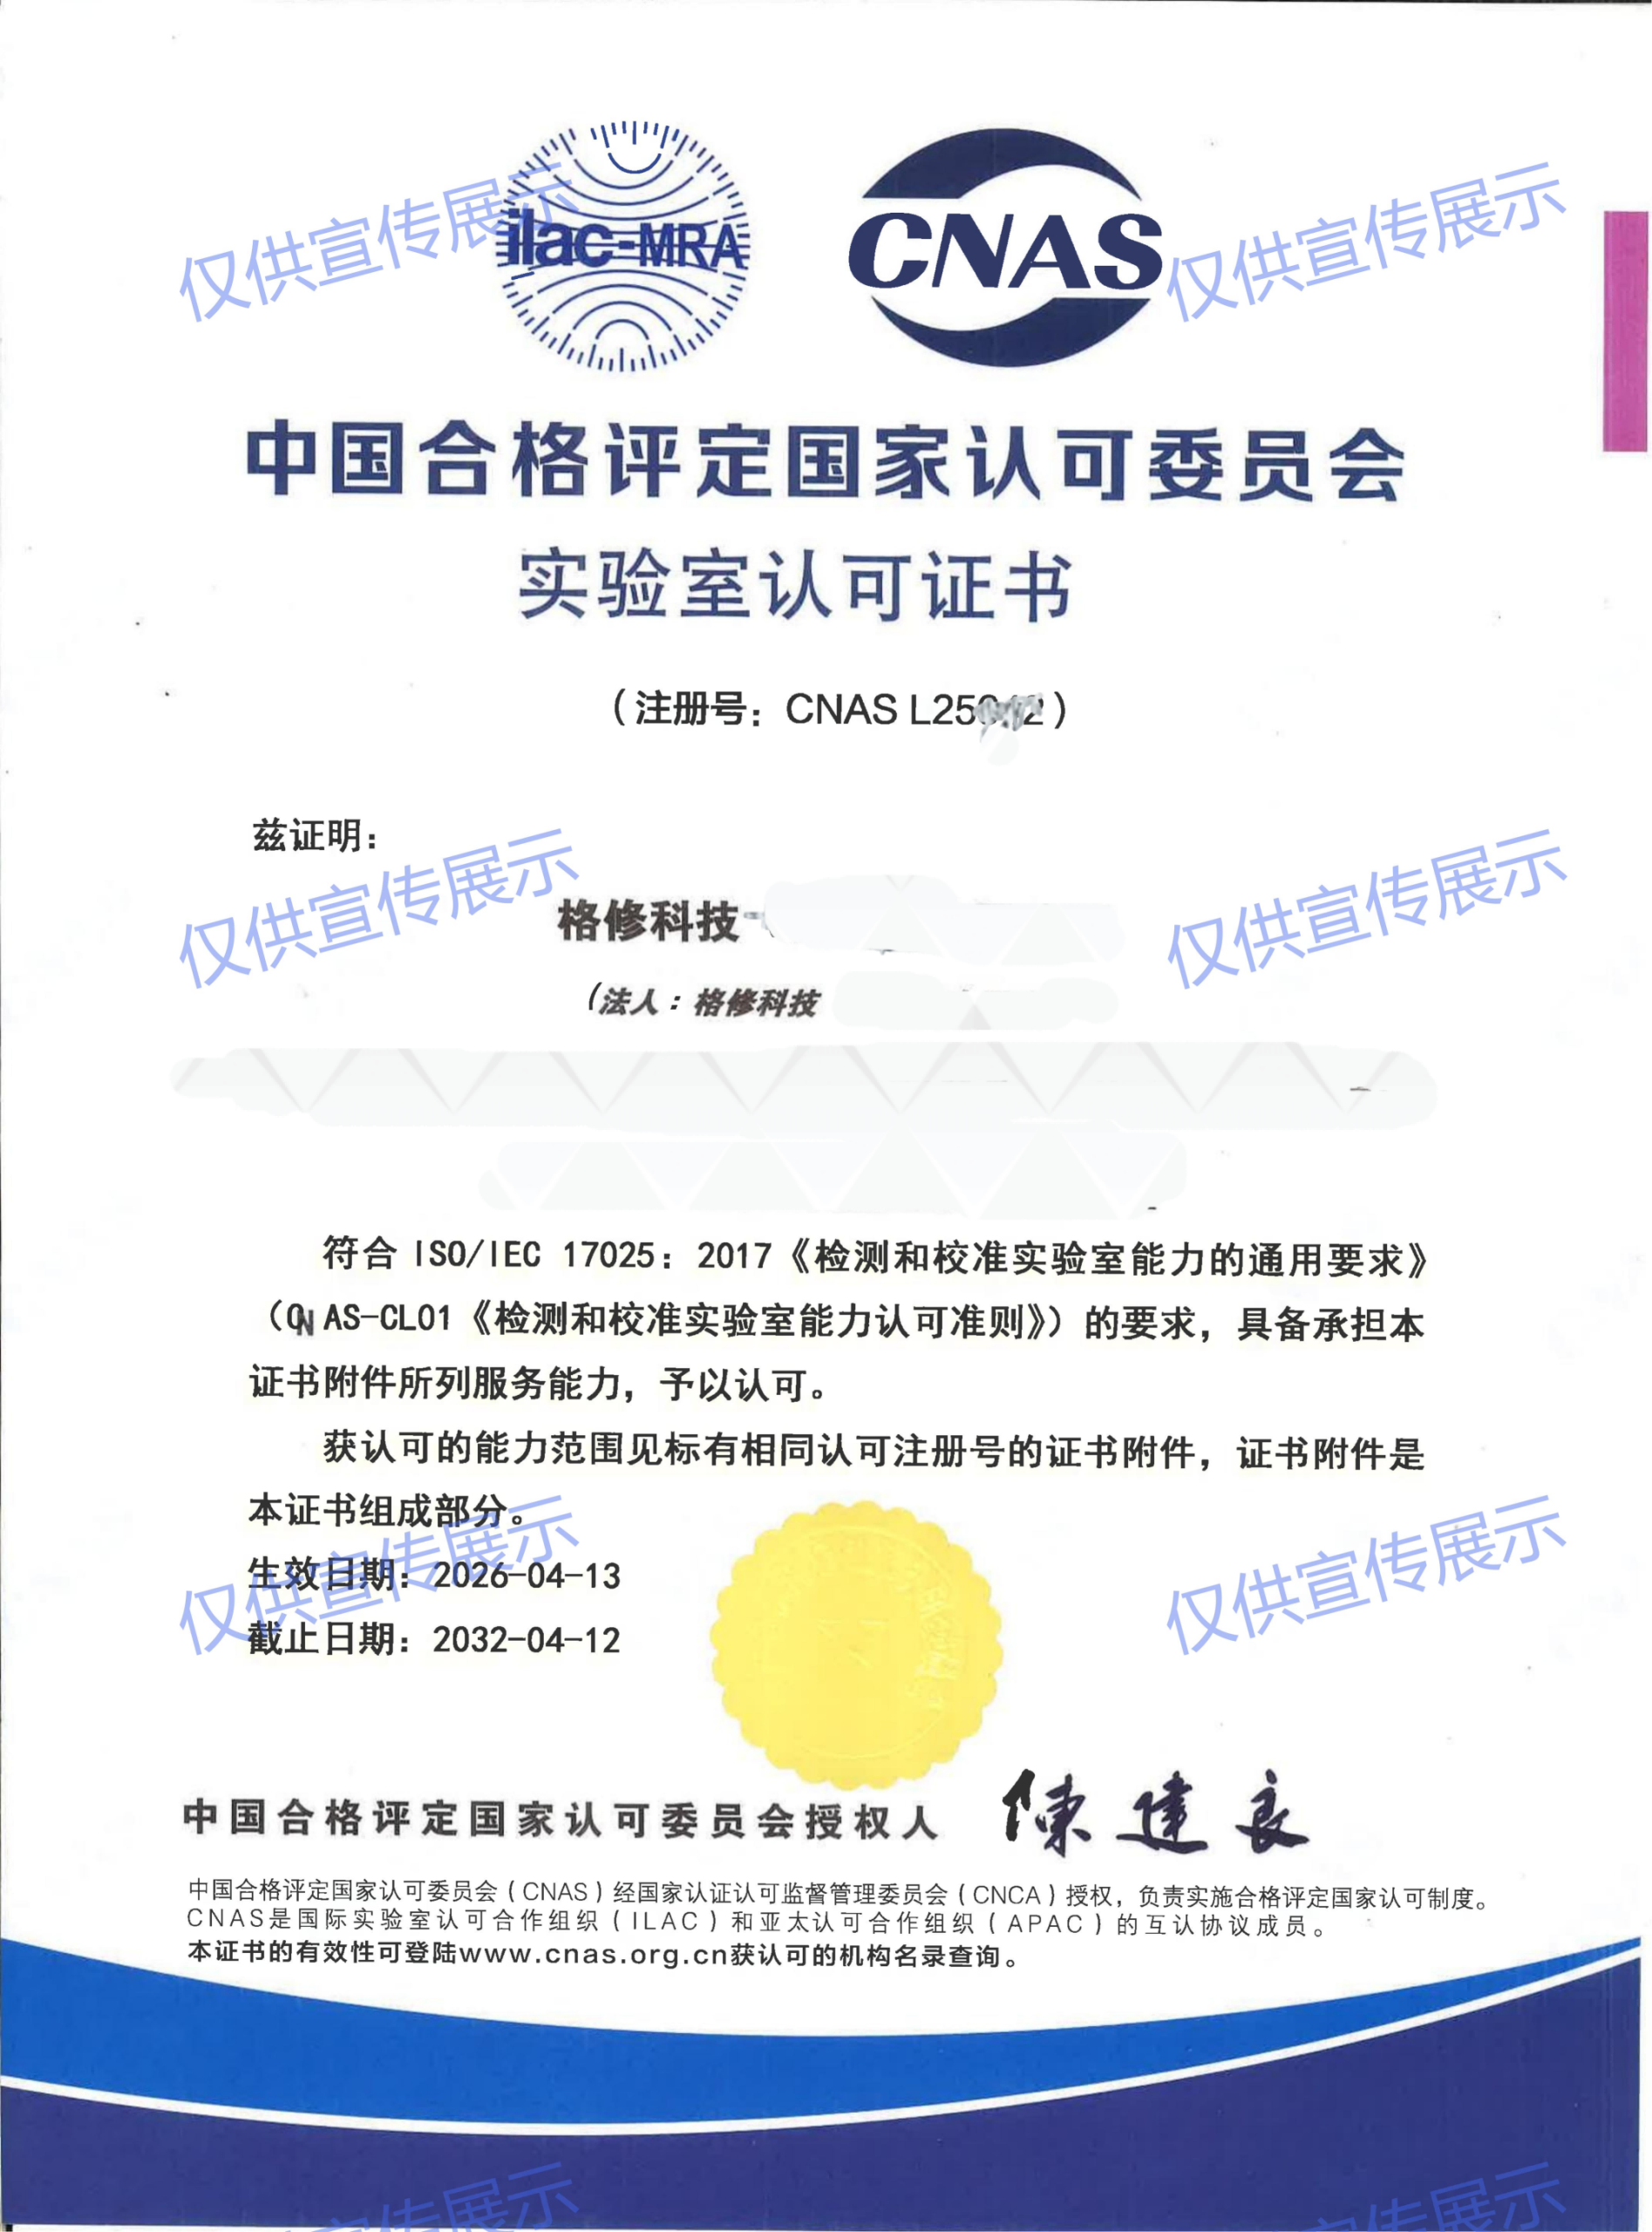
CNAS 实验室认可
依据国际标准获认可,测评能力与国际接轨、结果互认。
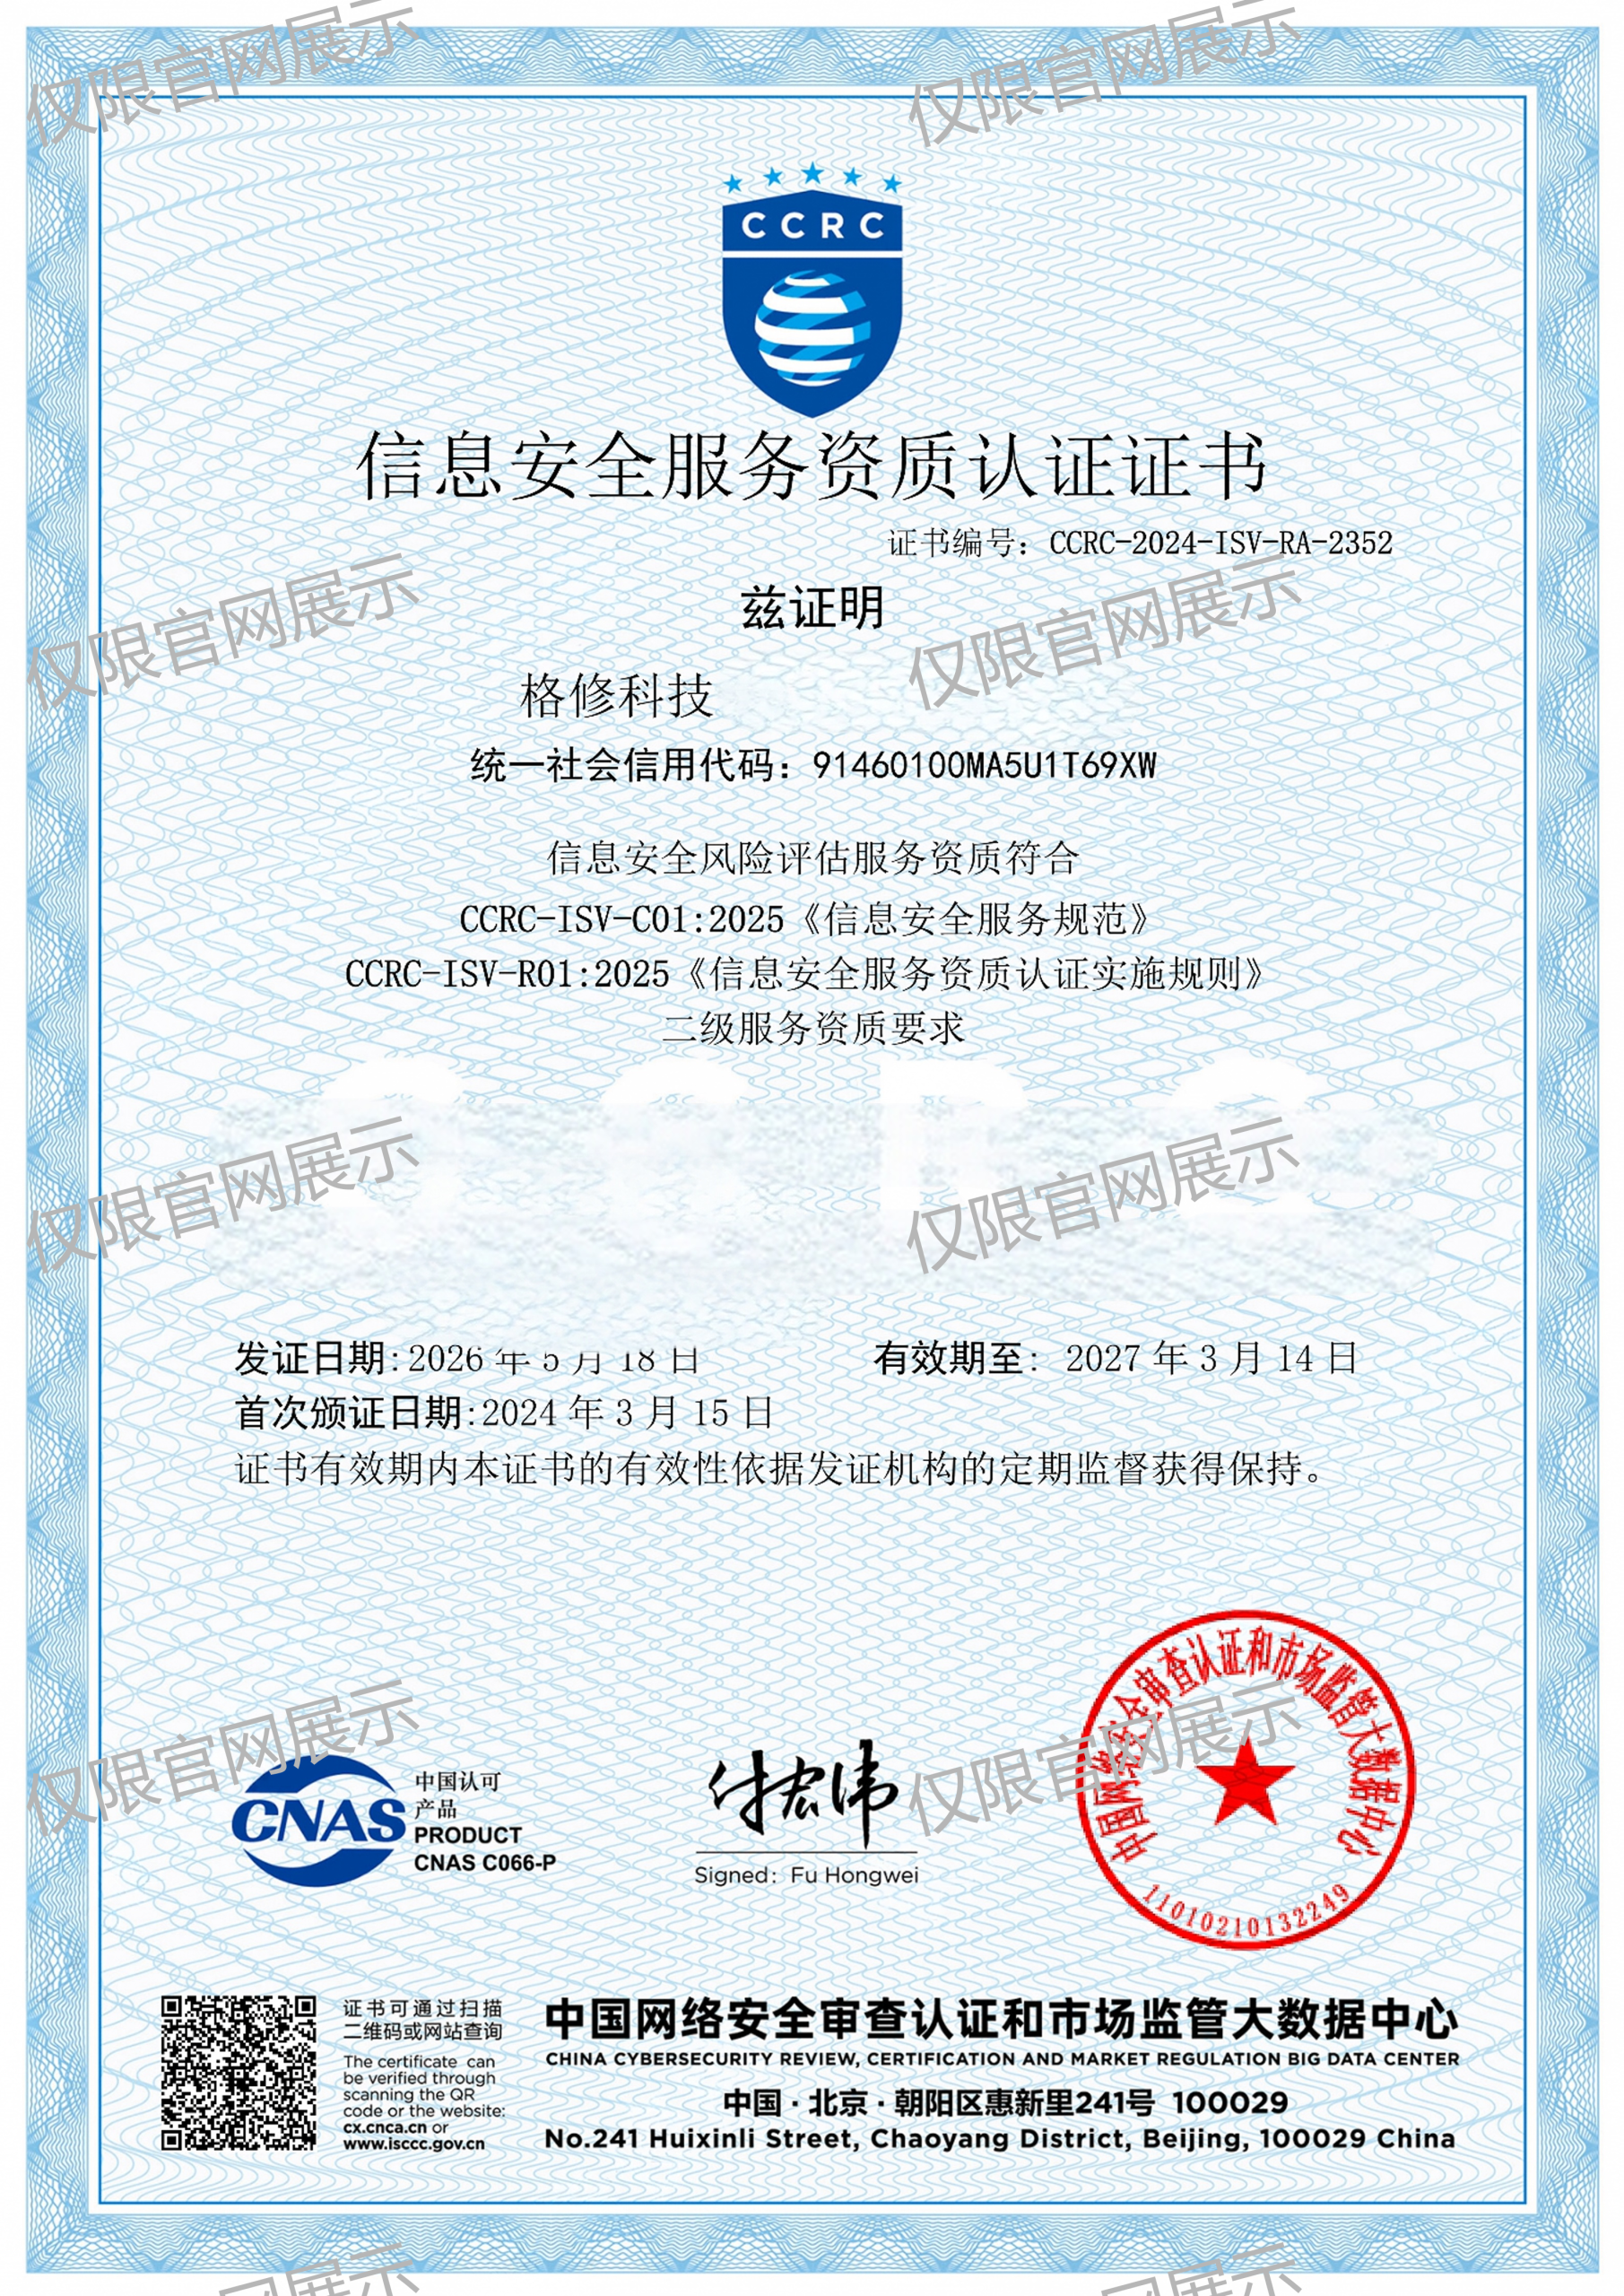
CCRC 信息安全认证
信息安全服务资质齐备,安服能力经权威机构认证。
项目案例展示
政府单位 · 国有企业 · 医疗机构 · 上市公司