了解运维安全审计系统(堡垒机)
统一管理运维资产、账号与权限,记录操作过程,支持审计与追溯。
什么是运维安全审计系统(堡垒机),解决哪些问题
统一管理运维资产、账号与权限,记录操作过程,支持审计与追溯。
通过统一运维入口集中管理资产、账号与权限,结合命令控制、字符和录像审计,支持运维操作追溯与责任核查。
统一运维入口
账号与权限管理
字符与录像审计
选型与范围先确认
配置、实施方式与交付周期按项目范围确认
产品介绍与审计目标
选型要点
核心用途:集中账号管理、权限管理、命令控制和安全审计。
审计方式:通过字符、录像等方式记录和分析运维行为。
追溯用途:通过操作审计追溯运维行为,为事件分析与责任认定提供记录。
产品信息
统一、高效、安全运维通道,用于集中管理资产权限,全程监控操作行为,保障运维身份可鉴别、风险可阻断、操作可审计满足等保安全审计的合规要求
CMA / CNAS / CCRC
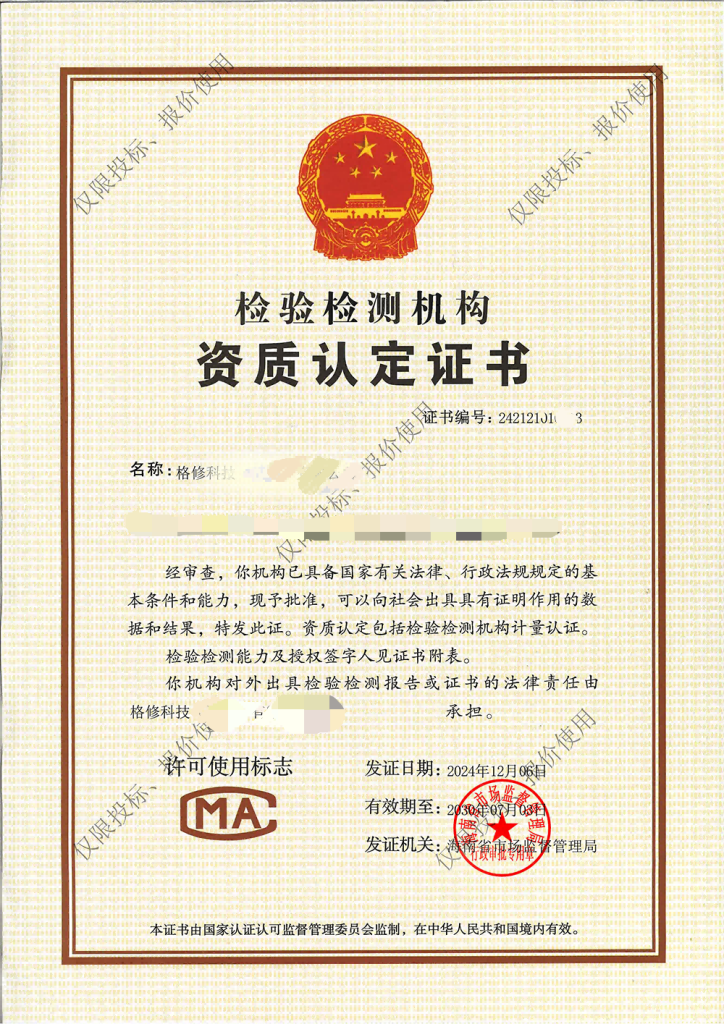
CMA
检验检测机构资质认定
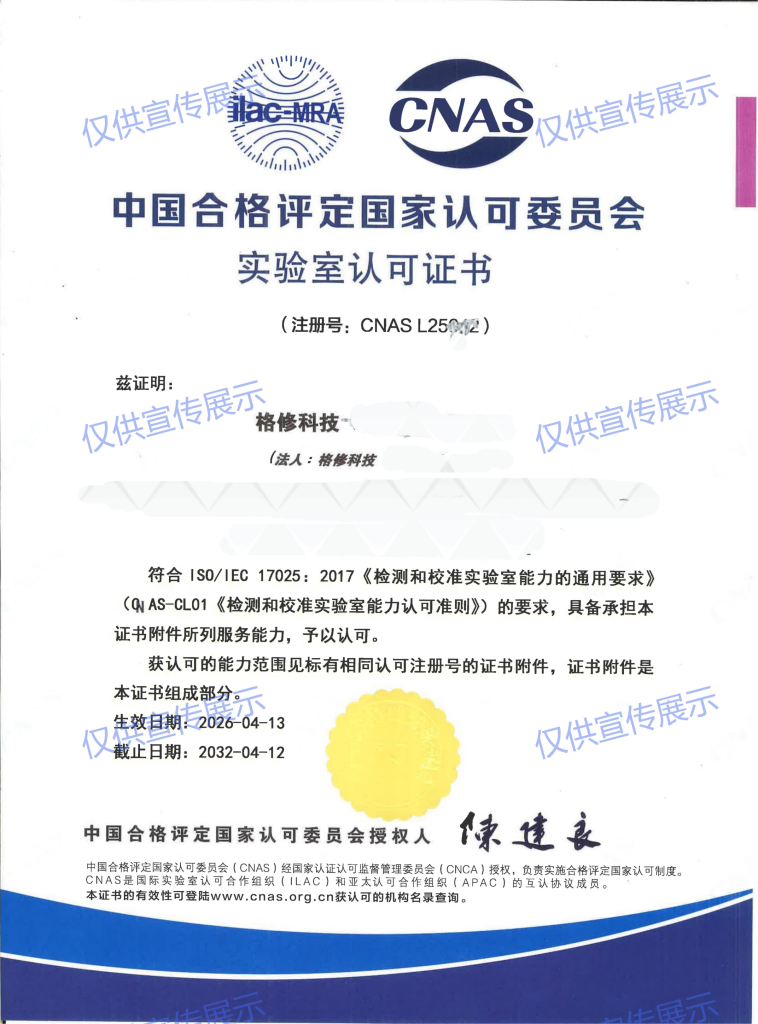
CNAS
实验室认可
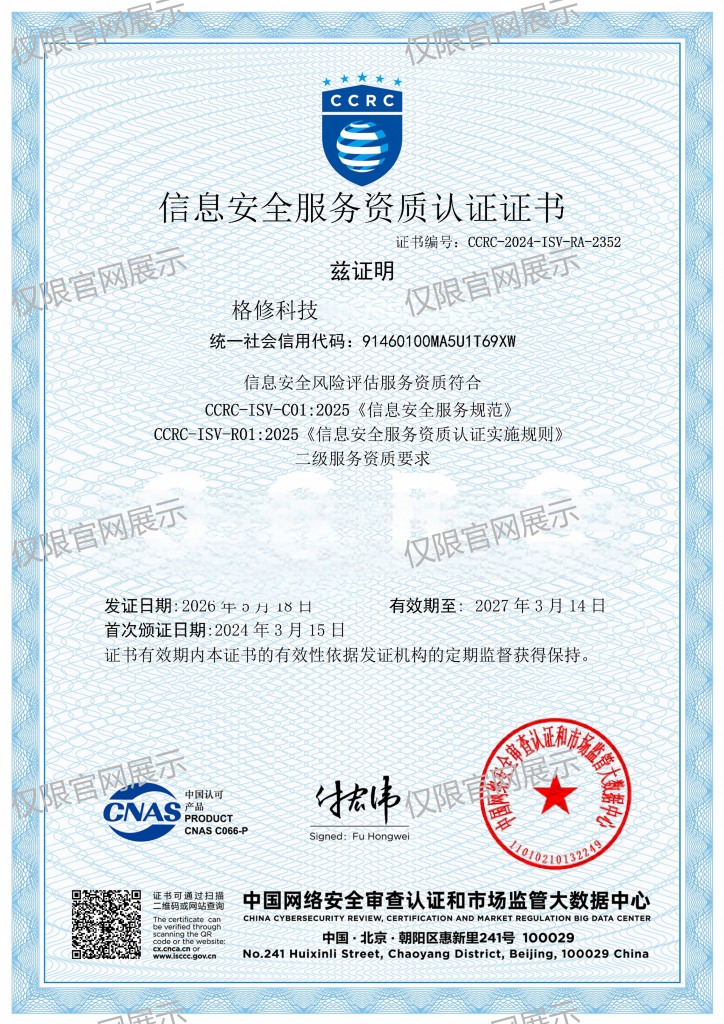
CCRC
信息安全风险评估服务资质
公司资质展示,适用范围按证书及项目核对。
我们会做什么
从需求与范围确认,到实施验证与资料交付,具体安排结合项目情况确认。
01
梳理运维对象与人员
列出拟接入的 Linux、Windows、数据库等资产,以及内部人员和第三方运维使用场景。
02
确认现有环境与入口
提供跨账号、异构云、线下 IDC 等环境情况,确认现有运维访问方式和拟使用的统一入口。
03
核对权限与审计要求
按人员与资产核对分组分权、双因子认证、命令控制、字符或录像审计等适用能力。
04
沟通配置与验证安排
如需实施,先确认资产接入、权限和审计策略配置范围,并约定登录、操作与审计记录的验证安排。
05
确认运维与交付范围
对齐账号管理、密码轮转、日志留存、告警核查和日常管理分工;具体实施与交付材料以确认范围为准。
我们会做什么
围绕下列产品能力,结合业务对象、现有环境与管理要求核对配置和实施范围。具体服务内容在项目沟通时确认。
运维管控与审计能力
统一运维管控
提供资产运维统一入口,实现所有运维行为的管控及审计,同时对跨账号、异构云、线下IDC混合场景下的LINUX/WINDOWS以及数据库资产的运维行为实现一站式安全管控。
身份双因子认证
在仿冒用户登录防范上,具有双因子认证功能,可通过动态密码或短信认证方式再次进行身份鉴别,防止非法用户通过窃取账号密码,对资产进行仿冒登录、非法访问
权限细粒度划分
在权限规范上,可以细粒度地给用户分组分权,如限制文件上传、下载、创建等,在最小化权限的基础上,实现灵活的配置控制
高危行为自动阻断
在恶意访问行为上,可以对敏感的高危命令,如删除数据(rm -rf /*)、格式化等高度敏感操作进行实时自动阻断,防止重大误删事件发生
服务器密码轮转
在账号密码安全上,可对LINUX服务器密码设置定期自动更改,防止密码泄露等风险增加安全防护
溯源审计可视化
在审计追溯上,采用可视化审计记录,通过直观录播的方式真实还原全行为场景,对安全事件进行高效取证追踪
选型沟通与部署实施流程
以下为选型沟通与部署实施的建议步骤。具体配置、实施安排、验证方式、交付资料及服务范围需结合实际环境另行确认。
1
梳理运维对象与人员
列出拟接入的 Linux、Windows、数据库等资产,以及内部人员和第三方运维使用场景。
2
确认现有环境与入口
提供跨账号、异构云、线下 IDC 等环境情况,确认现有运维访问方式和拟使用的统一入口。
3
核对权限与审计要求
按人员与资产核对分组分权、双因子认证、命令控制、字符或录像审计等适用能力。
4
沟通配置与验证安排
如需实施,先确认资产接入、权限和审计策略配置范围,并约定登录、操作与审计记录的验证安排。
5
确认运维与交付范围
对齐账号管理、密码轮转、日志留存、告警核查和日常管理分工;具体实施与交付材料以确认范围为准。
哪些情况需要运维安全审计系统(堡垒机)
远程运维入口管理
业务资源需要远程维护时,结合实际账号、端口与接入条件,梳理统一运维入口和管理范围。
多人员与细粒度授权
多名运维人员或多类账号共同管理资源时,核对用户、账号与资源之间的权限划分,减少越权操作风险。
操作审计与行为追溯
需要核查异常操作或明确运维责任时,结合实际协议、采集条件与审计记录,确认行为分析及追溯方式。
哪些情况需要运维安全审计系统(堡垒机)
运维安全检查场景
数据远程运维安全
业务资源远程运维时,通过隐藏真实运维端口与管理账号,解决远程运维安全问题
细粒度权限划分
为账号与用户进行细粒度权限划分,确保运维人员无法越权操作
深度分析运维行为
对运维行为进行深度分析,挖掘内部异常操作,防止数据泄密
全程溯源运维行为
实现运维方与管理方责权分明,通过操作审计追溯运维行为,为安全事件分析与责任认定提供记录。
我们的选型与实施支持优势
从业务对象、现有环境到能力边界,结合现有产品和专业资料开展选型沟通。具体支持内容与实施责任以项目范围确认为准。
从资产和人员一起梳理
选型沟通同时关注运维资产、内部人员及第三方访问,便于明确不同人员的运维和审计边界。
将管控与追溯要求对齐
在沟通阶段区分权限控制、命令限制和操作留痕,核对可供事件分析与责任核查的记录要求。
专业背景与项目范围可核对
现有资质及安全运维相关专业资料可供查阅;具体实施支持、审计材料和服务范围需按项目确认。
管理价值与产品特点
降低运维安全风险
通过集中账号管理、灵活的权限管理、精细命令控制和全面安全审计,最大程度降低客户内部员工和第三方人员运维过程中的安全风险。
提高审计分析效率
通过字符、录像等多种审计手段,以及多种播放模式,及时快速分析发现违规操作行为,并追查取证。
提高安全运维效率
通过自动改密、一键登录,减少运维工作,提升运维效率。
满足等保合规要求
满足等级保护要求中的“身份鉴别、访问控制、安全审计”等监管要求,满足等保安全审计合规需要。
报告样例与产品资料展示
以下封面来自网站现有安全测评服务资料,仅供了解报告形式,不是本产品的专属报告或默认交付物。是否开展配套安全测试、报告适用对象及是否纳入项目,均以范围确认为准。
运维安全审计系统(堡垒机)产品资料
查看现有产品介绍配图及统一运维、操作审计能力说明。产品记录用于运维追溯,与第三方安全测评报告属于不同资料,不能互相替代。
漏洞扫描服务报告
安全测评服务资料参考
渗透测试服务报告
安全测评服务资料参考
网站现有荣誉资质与专业资料可供查阅,具体资质适用范围应按项目核对;不代表所有产品均获得相同认证。
选型常见问题
常见问题
堡垒机如何帮助追查运维操作?
通过字符、录像等审计手段记录操作行为,并通过审计追溯为安全事件分析与责任认定提供记录。
堡垒机提供哪些运维管理能力?
包括集中账号管理、权限管理、精细命令控制和安全审计;自动改密与一键登录用于减少重复运维操作。