了解综合日志审计系统
集中采集设备、系统与应用日志,支持查询、关联分析、告警和报表。
什么是综合日志审计系统,解决哪些问题
集中采集设备、系统与应用日志,支持查询、关联分析、告警和报表。
集中采集设备、系统和应用日志,通过统一查询、关联分析、规则告警与报表,辅助日常运维、问题定位和事件核查。
多源日志采集
统一检索与关联分析
一体式或分布式部署
选型与范围先确认
配置、实施方式与交付周期按项目范围确认
产品介绍与日志范围
选型要点
日志来源:Windows、Linux、交换机、数据库及应用日志等。
检索方式:根据日志关键字段检索定位,辅助还原问题与故障原因。
分析与告警:通过多维度、跨设备关联分析识别潜在事件,并由管理员核查。
等保合规助手,运维利器,您可信赖的日志管理专家。
CMA / CNAS / CCRC
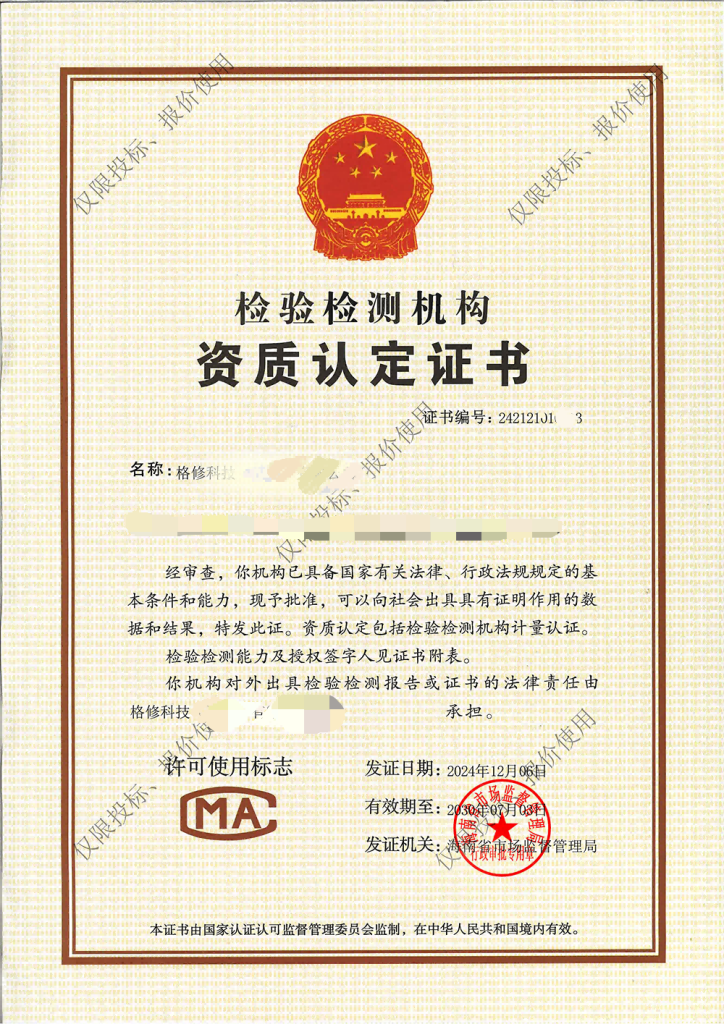
CMA
检验检测机构资质认定
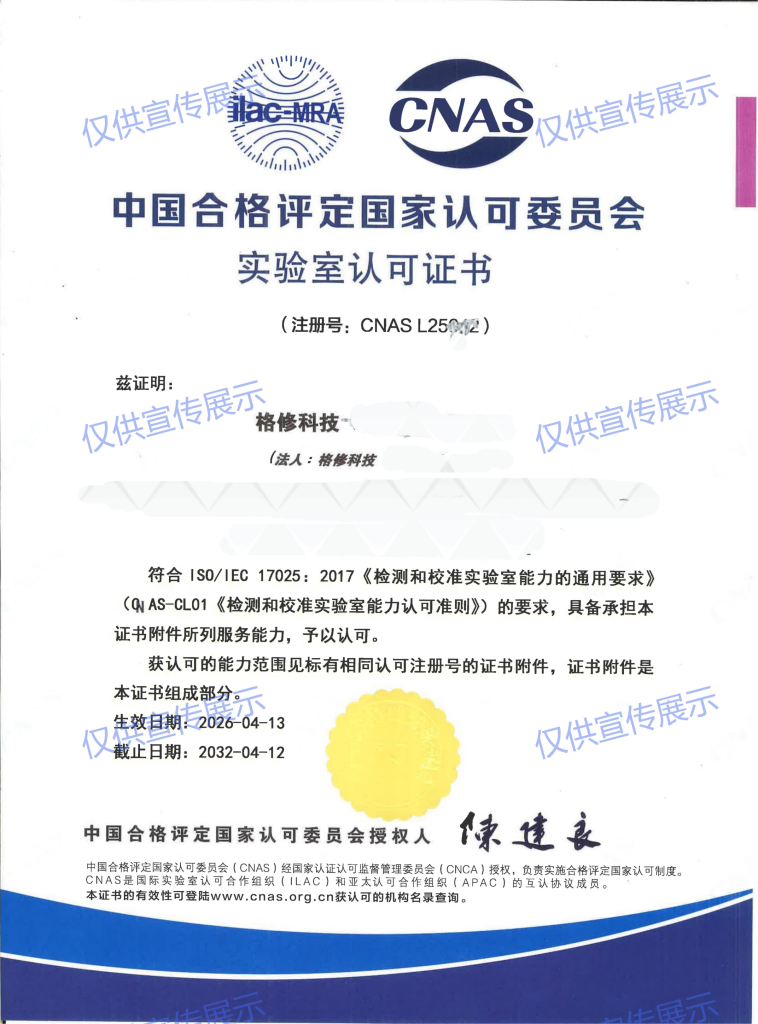
CNAS
实验室认可
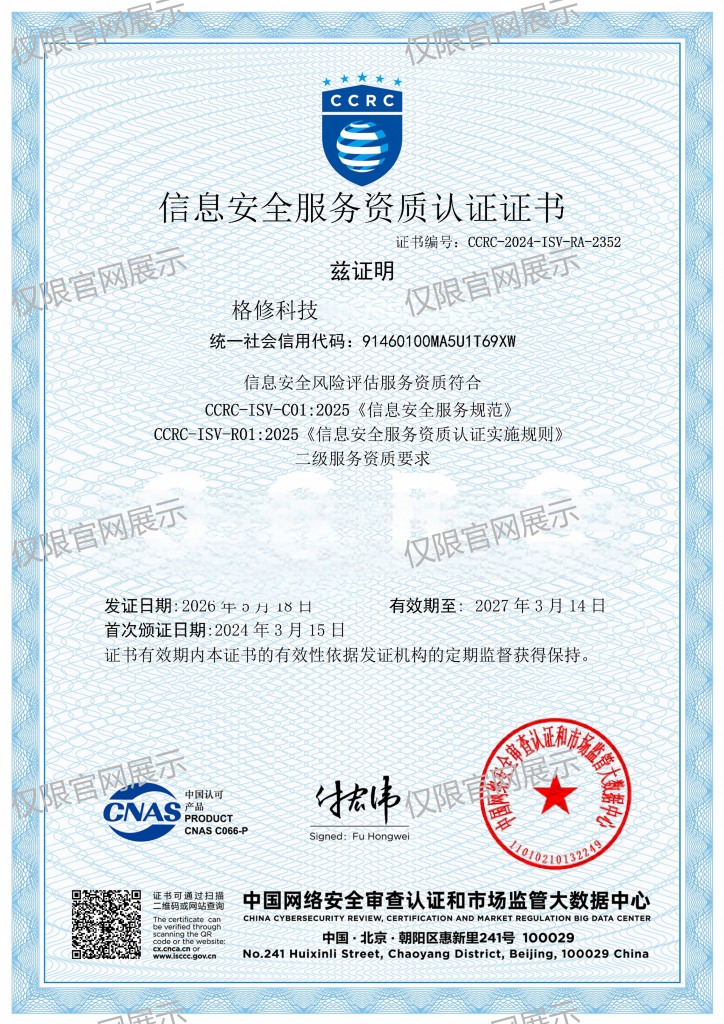
CCRC
信息安全风险评估服务资质
公司资质展示,适用范围按证书及项目核对。
我们会做什么
从需求与范围确认,到实施验证与资料交付,具体安排结合项目情况确认。
01
梳理日志来源与目标
列出 Windows、Linux、网络设备、数据库和应用等日志来源,明确检索定位、事件核查或报表需求。
02
确认采集与部署环境
提供日志源和现有网络结构,核对采集条件以及一体式或分布式部署的适用场景。
03
核对解析与告警范围
确认日志解析、关键字段查询、跨设备关联和报表需求;告警提示的潜在事件仍需由管理员核查。
04
沟通接入与验证安排
如需实施,先确认日志源接入和规则配置范围,约定采集、查询与告警结果的验证安排。
05
确认管理与交付范围
对齐日志留存、查询权限、告警处理和日常管理要求;适用报表模板、实施工作和交付资料按项目确认。
我们会做什么
围绕下列产品能力,结合业务对象、现有环境与管理要求核对配置和实施范围。具体服务内容在项目沟通时确认。
日志采集与分析能力
产品信息
全面日志采集
支持多种软硬件系统的日志收集,
Windows、Linux、交换机、数据库及应用日志等
实时监控告警
对各类风险和安全事件进行实时监控告警,实时告知用户服务器运行状态, 保障用户资产数据安全
自动关联分析
通过多维度、跨设备的关联分析识别潜在安全事件;例如结合连续登录失败记录触发告警,再由管理员核查是否存在暴力破解行为。
快速搜索查询
提供集中的统一查询分析平台,可以快速高效对集中存储的日志信息,进行快速查找分析
多元数据统一
通过多种解析规则,实现对任意来源、任意格式的日志数据的标准化、统一化
资产集中管理
提供集中化的统一管理平台,将所有的日志信息收集到平台中,进行信息资产的统一日志管理
海量日志管理
通过智能化应用、用户身份识别技术,可以将网络中单纯的IP/端口、以及流量信息,转换为更容易理解、更加智能化的应用程序信息和用户身份信息。
满足合规要求
根据风险级别、应用类型等多种方式对应用进行细致分类,通过应用级访问控制, 流量管理及安全扫描等不同的策略对应用分别进行细粒度的控制和过滤
选型沟通与部署实施流程
以下为选型沟通与部署实施的建议步骤。具体配置、实施安排、验证方式、交付资料及服务范围需结合实际环境另行确认。
1
梳理日志来源与目标
列出 Windows、Linux、网络设备、数据库和应用等日志来源,明确检索定位、事件核查或报表需求。
2
确认采集与部署环境
提供日志源和现有网络结构,核对采集条件以及一体式或分布式部署的适用场景。
3
核对解析与告警范围
确认日志解析、关键字段查询、跨设备关联和报表需求;告警提示的潜在事件仍需由管理员核查。
4
沟通接入与验证安排
如需实施,先确认日志源接入和规则配置范围,约定采集、查询与告警结果的验证安排。
5
确认管理与交付范围
对齐日志留存、查询权限、告警处理和日常管理要求;适用报表模板、实施工作和交付资料按项目确认。
哪些情况需要综合日志审计系统
多分支分布式管理
中心与多个分支需要统一管理日志时,结合级联架构和采集条件,规划分支采集与中心分析的职责。
简单网络集中部署
网络架构和组网需求较简单时,可结合现有资产与日志量,核对一体式部署是否适合业务环境。
多类日志关联分析
应用、主机、网络与安全设备日志分散时,先核对日志源、采集方式和分析需求,再确认管理范围。
哪些情况需要综合日志审计系统
部署场景与架构
产 品 部 署
Product Deployment
分布式部署
采用分布式级联架构,采集器负责采集安全资产、安全事件、脆弱性、配置、策略等信息;分支及中心安全管理平台提供安全信息的集中分析、管理流程和统计报告的展现。中心安全管理平台提供了对下一级分支管理平台的集中管理和策略控制
分布式部署拓扑:中心与分支日志管理平台连接采集服务器和日志源
一体式部署
适用于网络架构场景较为简单,组网和使用要求比较简单的中小型企业
一体式部署拓扑:日志管理平台连接应用、主机、网络和安全设备
我们的选型与实施支持优势
从业务对象、现有环境到能力边界,结合现有产品和专业资料开展选型沟通。具体支持内容与实施责任以项目范围确认为准。
从真实日志来源选型
咨询围绕现有设备、系统与应用展开,便于确定需要接入的日志源及对应采集条件。
兼顾部署和使用要求
将一体式或分布式部署、查询报表和管理员核查安排放在同一选型范围内沟通。
报表边界和专业资料可核对
可结合现有资质及服务资料核对专业背景;产品报表的模板与适用范围需核对版本和配置,不能直接视为第三方测评报告。
运维价值与产品特点
产品价值
Product value
日常运维支撑
可以对攻击、漏洞、病毒、URL和内容等深度扫描,如发现该应用中存在安全风险或攻击行为可做进一步的阻断并记录成为详细的安全日志和风险报表
产品优势
统一高效管理
无需登录每个系统,即可统一查询管理所有日志
快速检索定位
根据日志关键字段快速检索定位,还原问题与故障缘由
综合报表分析报告
提供攻击威胁、Windows审计、Linux审计及合规检查相关报表,辅助日志分析与证据整理;具体模板和适用范围以产品版本及配置为准。
实时动态分析
根据日志等级与信息内容自定义规则,实时告警通知管理员,提高设备预警能力,及时发现问题与故障
日志留痕防篡改
保障日志数据安全,防篡改防删除设计,为事后溯源提供依据保障
安全合规
日志留存满足《网络安全法》、《数据安全法》相关要求,满足等保合规与行业合规需求
报告样例与产品资料展示
以下封面来自网站现有安全测评服务资料,仅供了解报告形式,不是本产品的专属报告或默认交付物。是否开展配套安全测试、报告适用对象及是否纳入项目,均以范围确认为准。

综合日志审计系统产品资料
现有产品介绍配图及一体式、分布式部署说明可用于沟通采集结构。产品提供的分析或合规检查报表以版本和配置为准,与下方服务报告封面参考资料不同。
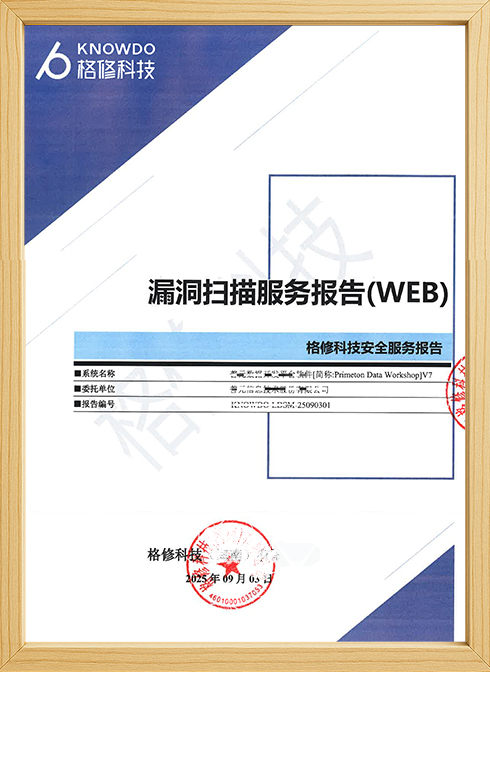
漏洞扫描服务报告
安全测评服务资料参考
渗透测试服务报告
安全测评服务资料参考
网站现有荣誉资质与专业资料可供查阅,具体资质适用范围应按项目核对;不代表所有产品均获得相同认证。
选型常见问题
常见问题
日志审计系统可采集哪些日志?
支持 Windows、Linux、交换机、数据库及应用等多种软硬件系统的日志收集。
告警是否等于已确认发生安全事件?
关联分析用于识别潜在事件。例如连续登录失败记录触发告警后,仍需由管理员核查是否存在暴力破解行为。