了解等保一体机系统
集中管理安全组件与等保自查任务,跟踪差距分析和整改进度。
什么是等保一体机系统,解决哪些问题
集中管理安全组件与等保自查任务,跟踪差距分析和整改进度。
将多种安全组件集中交付与管控,组织等级保护自查、任务跟踪和差距分析,辅助整改建设与日常安全管理。
安全组件集中管控
自查与整改跟踪
自查不替代正式测评
选型与范围先确认
配置、实施方式与交付周期按项目范围确认
产品介绍与合规边界
选型要点
自查管理:组织等级保护自查、任务跟踪和检查结果汇总。
集中管控:统一下发安全策略、集中编排安全网元及制定预警策略。
自查报告边界:可用于差距分析和整改跟踪,不能替代正式定级、备案、等级测评或监督检查。
安全 可靠 易用 高效
CMA / CNAS / CCRC
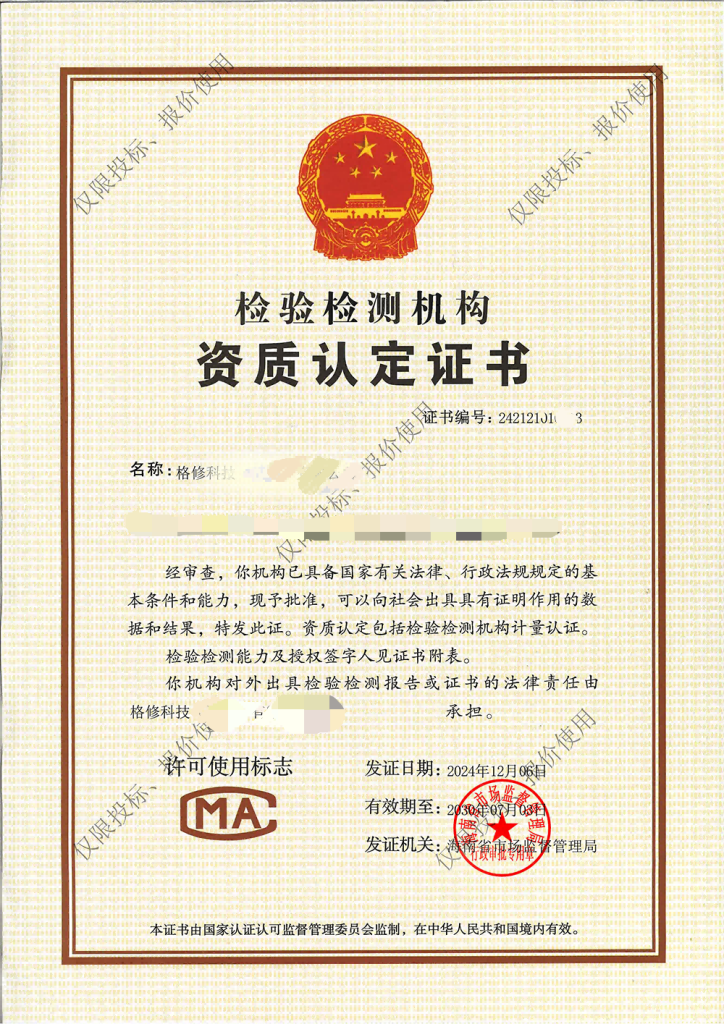
CMA
检验检测机构资质认定
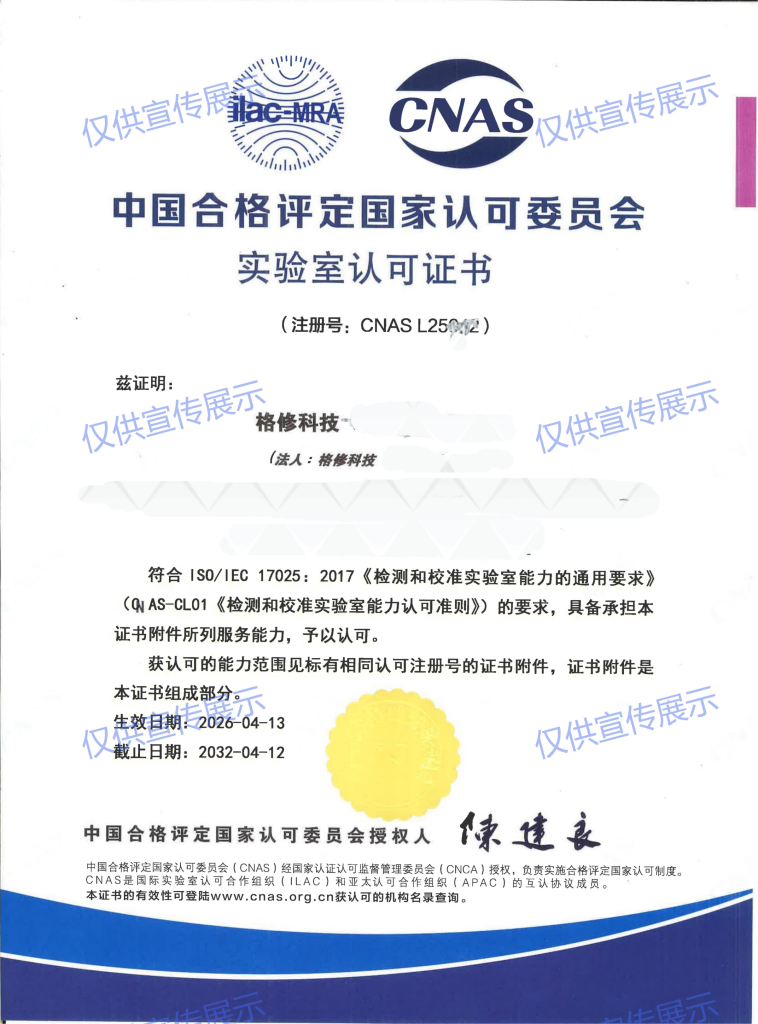
CNAS
实验室认可
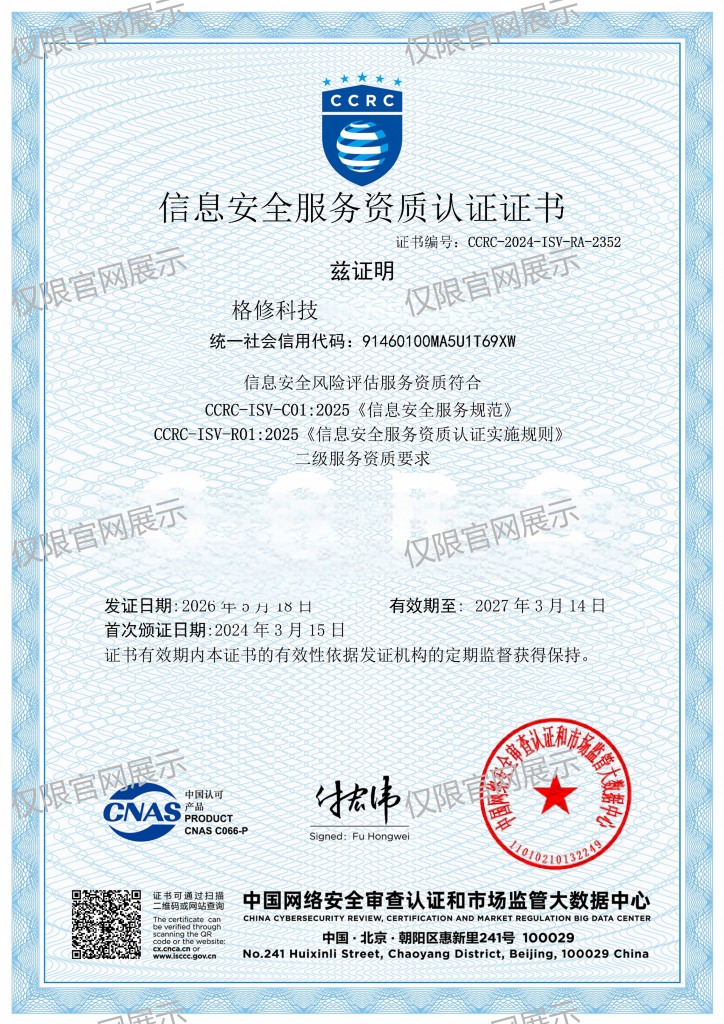
CCRC
信息安全风险评估服务资质
公司资质展示,适用范围按证书及项目核对。
我们会做什么
从需求与范围确认,到实施验证与资料交付,具体安排结合项目情况确认。
01
梳理业务系统与建设目标
明确业务系统、资产范围及拟开展的等级保护建设或整改任务,整理现有建设问题。
02
确认环境与组件范围
提供网络结构与部署位置,结合实际需要核对安全网元、统一管控及后续管理要求。
03
核对自查能力与适用边界
确认自查任务、问卷与技术检查、报表管理等能力及适用标准版本;自查不替代正式定级、备案、等级测评或监督检查。
04
沟通部署与检查安排
如需实施,先确认组件配置、自查执行及验证范围,结合实际部署能力约定实施安排。
05
确认整改跟踪与交付范围
对齐差距分析、整改跟踪、权限分配和日常管理要求;自查材料、实施工作及配套服务以项目确认范围为准。
我们会做什么
围绕下列产品能力,结合业务对象、现有环境与管理要求核对配置和实施范围。具体服务内容在项目沟通时确认。
自查评估与整改加固能力
产 品 功 能
自查评估 整改加固 等保一体机
等保自查评估功能
等保工具箱用于组织等级保护自查、任务跟踪和检查结果汇总。自查依据应核对适用的标准及版本;GB/T 22239-2019《信息安全技术 网络安全等级保护基本要求》是相关国家标准。工具包含任务管理、检查执行、报表管理等功能,检查方式可结合问卷与技术检查,具体项目按产品版本及实际部署能力确认。自查报告可作为差距分析和整改跟踪材料,不能替代正式定级、备案、等级测评或主管部门监督检查。
等保整改加固功能
等保一体机在一台硬件设备上即可提供下一代防火墙、数据库审计与风险控制、WEB应用防火墙、堡垒机、VPN、入侵检测与防御等各类等级保护建设所需要的安全组件。在满足合规要求的同时,让用户的等级保护建设可信可控、简单高效。
选型沟通与部署实施流程
以下为选型沟通与部署实施的建议步骤。具体配置、实施安排、验证方式、交付资料及服务范围需结合实际环境另行确认。
1
梳理业务系统与建设目标
明确业务系统、资产范围及拟开展的等级保护建设或整改任务,整理现有建设问题。
2
确认环境与组件范围
提供网络结构与部署位置,结合实际需要核对安全网元、统一管控及后续管理要求。
3
核对自查能力与适用边界
确认自查任务、问卷与技术检查、报表管理等能力及适用标准版本;自查不替代正式定级、备案、等级测评或监督检查。
4
沟通部署与检查安排
如需实施,先确认组件配置、自查执行及验证范围,结合实际部署能力约定实施安排。
5
确认整改跟踪与交付范围
对齐差距分析、整改跟踪、权限分配和日常管理要求;自查材料、实施工作及配套服务以项目确认范围为准。
哪些情况需要等保一体机系统
等级保护建设规划
存在等级保护二级或三级建设需求时,结合系统现状和差距清单,核对所需安全网元与实际配置范围。
多区域安全能力统筹
办公终端与数据中心或不同等级区域需要统一规划时,结合网络核心层与旁路部署条件确认接入方式。
建设与运维协调
建设周期、实施复杂度和运维成本需要统筹时,按实际需求核对安全能力组合、部署安排与后续管理方式。
哪些情况需要等保一体机系统
适用场景与建设问题
场景描述
面向具有等级保护二级、三级需求的客户群体,产品采用旁路方式部署在网络核心层,按需提供下一代防火墙、WAF、负载均衡、网络审计、数据库审计、日志审计、堡垒机、基线管理、漏洞扫描、VPN、EDR等安全网元,实现等级保护二级、三级合规要求所需的安全能力,有效应对网络环境中存在的多种安全威胁,全面满足等级保护合规需求。
等保一体机连接办公终端和数据中心区域的部署示意图 办公终端与数据中心部署示意 等保一体机连接办公终端、等保二级区域及等保三级区域的部署示意图 分级区域部署示意
解决的问题
-
快速完成等级保护测评工作。
-
等保建设周期长、实施复杂、运维管理难。
-
等保建设预算不足、安全管理成本高。
我们的选型与实施支持优势
从业务对象、现有环境到能力边界,结合现有产品和专业资料开展选型沟通。具体支持内容与实施责任以项目范围确认为准。
围绕建设问题选择组件
选型从现有系统、资产范围和建设问题开始,按需核对组件范围及统一管理要求。
先明确建设与测评边界
沟通时明确自查和整改跟踪的用途,避免将工具结果当作正式定级、备案或等级测评结论。
资质与服务范围可单独核对
网站已有荣誉资质及安全服务报告资料可供查阅;如需配套服务,应另行确认资质适用范围、实施安排和交付资料。
建设价值与产品特点
产 品 价 值
Product value
助力等保合规建设
采用一体化交付方式,满足等级保护测评要求,可帮助用户快速完成等级保护建设,让安全建设变得更加便捷高效。
有效提升安全能力
包含十多种安全网元,具备丰富的安全能力,有效应对多种安全风险,全面提升安全防护水平。
简化运维管理工作
具备安全统一管控能力,对多种安全网元集中管理,动态调整防护层级,按需调整防护策略,有效简化客户的运维管理工作。
基于软件定义安全一体化的设计理念,为客户节约机房空间,改善硬件堆叠现象,实现绿色IT和便捷管理,进一步降低综合运营成本。
产品优势
快速合规
采用云计算技术将下一代防火墙、WAF、负载均衡、网络审计、数据库审计、日志审计、堡垒机、基线管理、漏洞扫描、VPN、EDR等安全网元整合,实现一体化交付。产品内置等级保护二级、三级合规套餐,支持客户根据等级保护建设要求一键开通,快速实现各个层次的安全防护,满足等级保护2.0标准的要求。
稳定可靠
基于分布式存储架构,支持多副本数据存储和备份,以及安全网元Bypass、HA、自动修复和集群高可用等能力。实际可用性取决于部署配置与运行维护,应在项目中验证。
威胁可视
内置安全态势大屏,以安全网元数据为基础,采用大数据分析技术从全局视角进行分析,多维度展示网络攻击事件,提升客户对安全威胁的发现识别、理解分析、响应处置能力,为安全决策与行动提供有力依据。
统一管控
采用统一的安全管理平台实现安全网元集中管控,客户只需一个平台即可统一下发安全策略、集中编排安全网元、全局制定预警策略,简化运维管理,使安全管理变得更加高效。
灵活扩展
将多种安全网元服务化交付,支持客户根据后续业务的发展需求按需扩展、灵活调度相应的安全服务,有效应对业务变化带来的安全风险,满足新的政策要求,持续为客户业务发展与安全合规建设保驾护航。
等保自评
内置等保自测评功能,支持按照等保2.0标准对客户业务系统进行合规性评估,并向客户给出整改建议,快速高效地支持等保合规要求。
应用场景
报告样例与产品资料展示
以下封面来自网站现有安全测评服务资料,仅供了解报告形式,不是本产品的专属报告或默认交付物。是否开展配套安全测试、报告适用对象及是否纳入项目,均以范围确认为准。

等保一体机系统产品资料
结合现有产品介绍配图与安全网元说明,沟通管理范围。自查报告用于差距分析与整改跟踪,不能替代正式定级、备案、等级测评或监督检查;下方封面仅为已有安全服务报告参考。
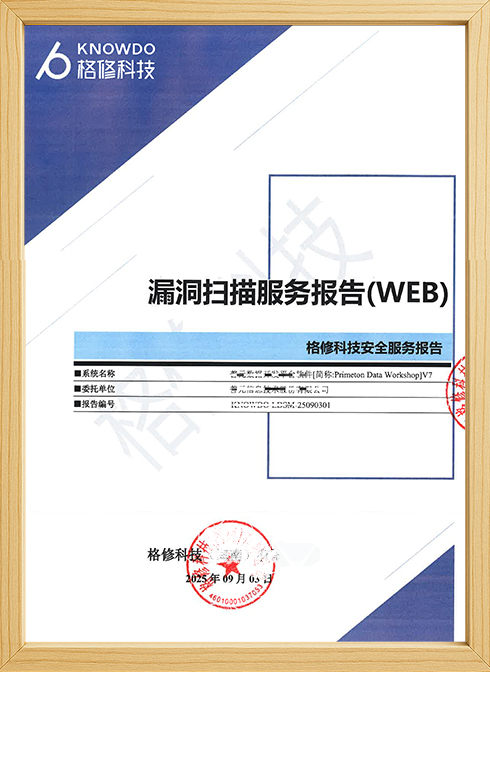
漏洞扫描服务报告
安全测评服务资料参考
渗透测试服务报告
安全测评服务资料参考
网站现有荣誉资质与专业资料可供查阅,具体资质适用范围应按项目核对;不代表所有产品均获得相同认证。
选型常见问题
常见问题
等保一体机的自查报告能代替正式等级测评吗?
不能。自查报告可作为差距分析和整改跟踪材料,不能替代正式定级、备案、等级测评或主管部门监督检查。
自查功能包括哪些工作?
包括任务管理、检查执行、报表管理等,可结合问卷与技术检查开展。具体项目按产品版本及实际部署能力确认。